 ไทย
 English
ปัจจุบันองค์กรมีการใช้งาน Cloud, SaaS, API, Remote Work และระบบที่เชื่อมต่อกับ Third-party มากขึ้น ทำให้จำนวนสินทรัพย์และจุดเชื่อมต่อทางดิจิทัลเพิ่มขึ้นตามไปด้วย ซึ่งทุกจุดอาจกลายเป็นช่องทางที่ผู้โจมตีใช้เพื่อเข้าถึงระบบหรือข้อมูลสำคัญได้
แนวคิดเรื่อง Attack Surface เป็นสิ่งที่องค์กรควรเข้าใจ เพื่อให้มองเห็นว่ามีจุดใดบ้างที่อาจเปิดรับความเสี่ยงจาก Cyberattack และสามารถวางแผนตรวจสอบ ป้องกัน และลดพื้นที่เสี่ยงได้อย่างเหมาะสม
Table of Contents
Attack Surface คืออะไร?
Attack Surface หรือพื้นผิวการโจมตี คือ จุด ช่องทาง หรือองค์ประกอบทั้งหมดของระบบและองค์กรที่ผู้ไม่หวังดี (Hacker หรือ Threat Actor) อาจใช้เป็นช่องทางในการโจมตี เข้าถึงระบบ ขโมยข้อมูล หรือสร้างความเสียหายให้กับองค์กร
Attack Surface อาจเกิดขึ้นได้จากหลายส่วน เช่น Website, Web Application, API, Server, Cloud, Network, Endpoint, User Account รวมถึงอุปกรณ์ทางกายภาพและบุคลากรภายในองค์กร โดยแต่ละจุดไม่จำเป็นต้องเป็นช่องโหว่เสมอไป แต่หากมีการตั้งค่าที่ไม่เหมาะสม ระบบไม่ได้รับการอัปเดต หรือขาดการควบคุมที่เพียงพอ ก็อาจกลายเป็นช่องทางที่ผู้โจมตีใช้ประโยชน์ได้ ยิ่งองค์กรมีสินทรัพย์และจุดเชื่อมต่อมากเท่าไร Attack Surface ก็ยิ่งขยายตัวและต้องได้รับการดูแลมากขึ้น
Attack Surface มีกี่ประเภท อะไรบ้าง
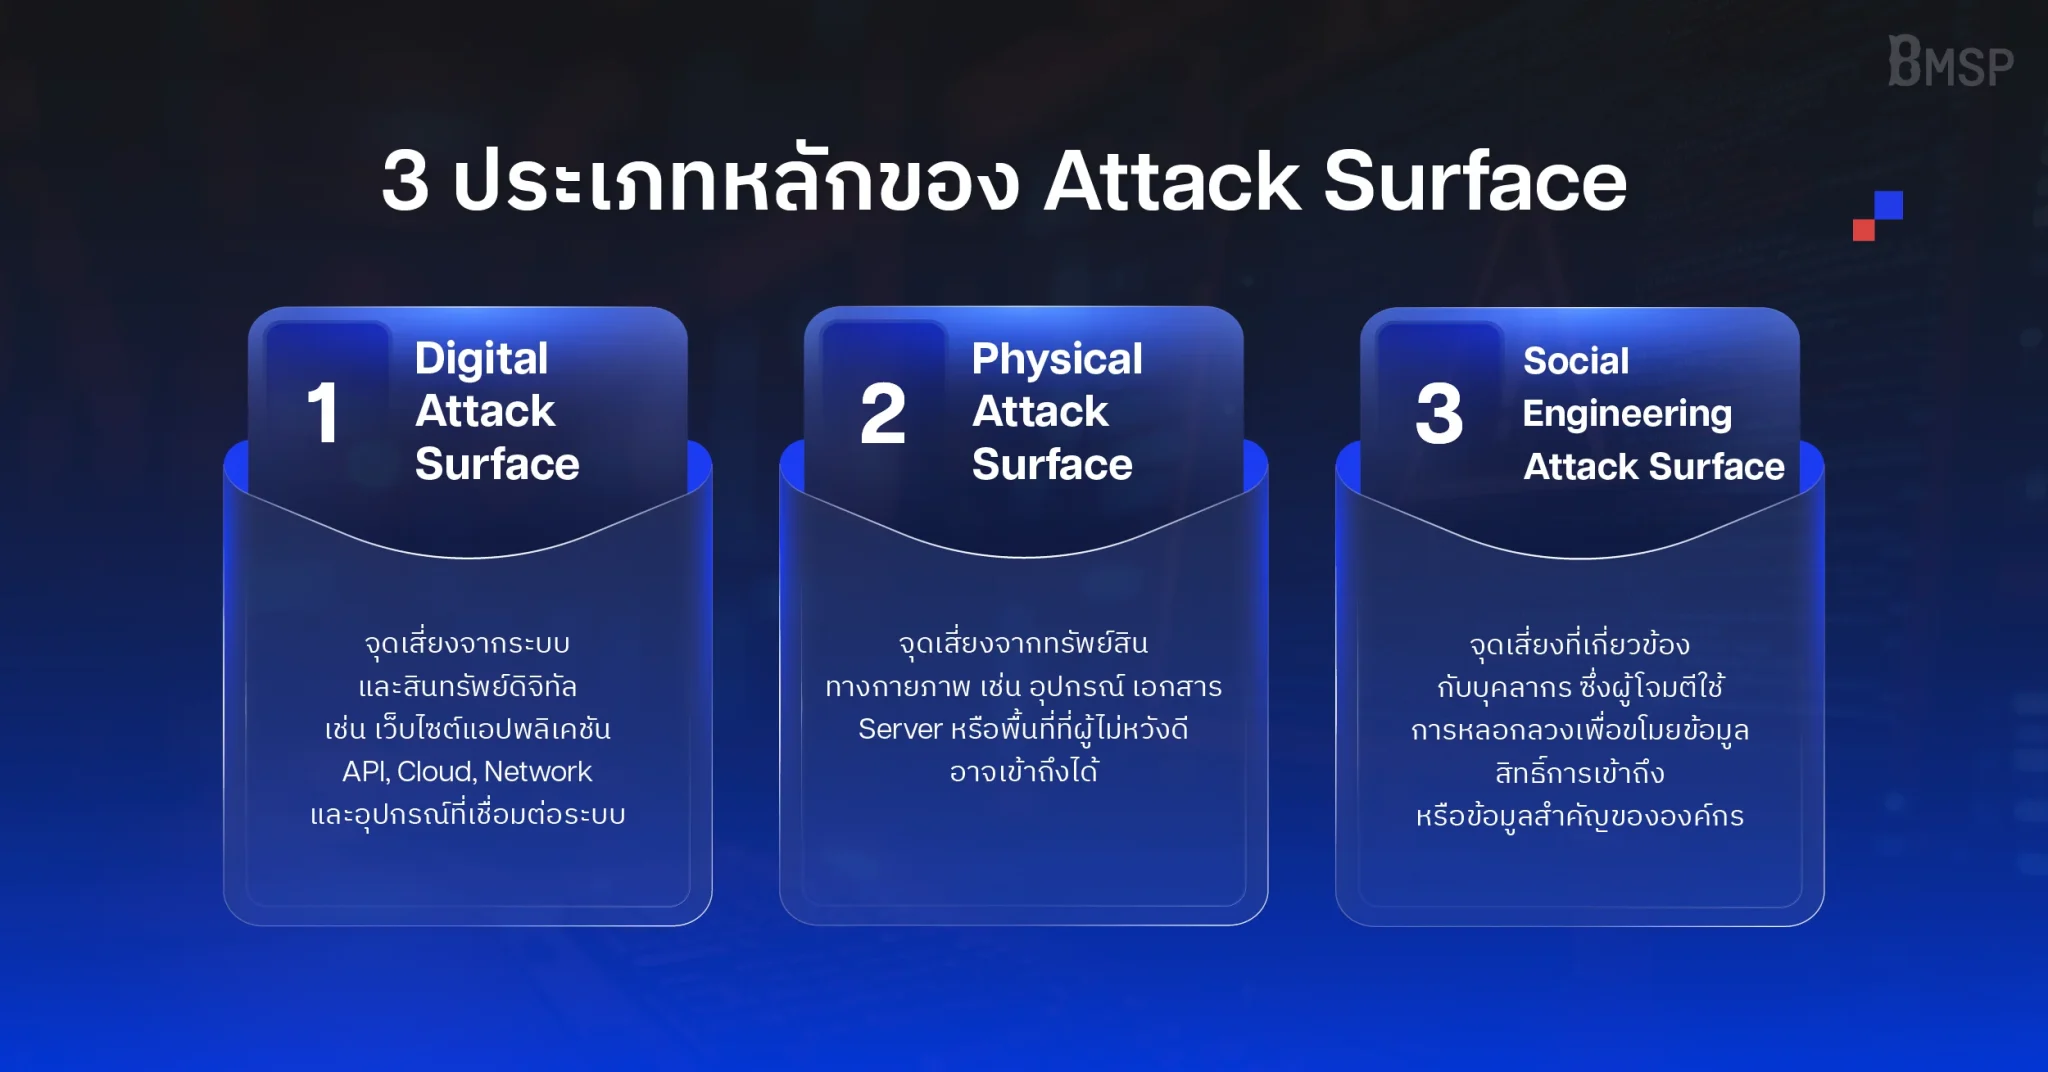
Attack Surface ขององค์กรไม่ได้มีเพียงระบบที่เชื่อมต่อกับอินเทอร์เน็ตเท่านั้น แต่ยังครอบคลุมถึงอุปกรณ์ทางกายภาพและบุคลากรภายในองค์กรด้วย โดยสามารถแบ่งออกเป็น 3 ประเภทหลัก ได้แก่ Digital Attack Surface, Physical Attack Surface และ Social Engineering Attack Surface
1. Digital Attack Surface
Digital Attack Surface คือพื้นที่เสี่ยงที่เกิดจากระบบ เทคโนโลยี และสินทรัพย์ดิจิทัลทั้งหมดที่ผู้โจมตีอาจใช้เป็นช่องทางในการเข้าถึงระบบหรือข้อมูลขององค์กร เช่น เว็บไซต์ Web Application, API, Cloud Service, Server, Network, Domain, IP Address, Endpoint และอุปกรณ์ที่เชื่อมต่อกับระบบ
ความเสี่ยงอาจเกิดจากหลายปัจจัย เช่น ช่องโหว่ของ Software, Misconfiguration, ระบบที่ไม่ได้อัปเดต หรือ Service ที่ไม่จำเป็นแต่ยังเปิดใช้งานอยู่ รวมถึง Shadow IT หรือสินทรัพย์ที่ถูกสร้างขึ้นโดยที่ทีม Security ไม่รับรู้
ยิ่งองค์กรมีระบบดิจิทัลและบริการที่เชื่อมต่อกันมากขึ้น Digital Attack Surface ก็ยิ่งขยายตัวตามไปด้วย ทำให้องค์กรจำเป็นต้องมองเห็นว่าสินทรัพย์ใดกำลังเปิดเผยอยู่ และจุดใดอาจกลายเป็นช่องทางสำหรับการโจมตี
2. Physical Attack Surface
Physical Attack Surface คือพื้นที่เสี่ยงที่เกี่ยวข้องกับทรัพย์สิน อุปกรณ์ หรือสถานที่ทางกายภาพ ซึ่งผู้ไม่หวังดีอาจใช้เพื่อเข้าถึงระบบหรือข้อมูลสำคัญขององค์กร
ตัวอย่างเช่น Computer, Laptop, Server, USB Drive, เอกสารที่มีข้อมูลสำคัญ ตู้จัดเก็บข้อมูล รวมถึงพื้นที่อย่าง Server Room หรือสำนักงานที่มีการควบคุมการเข้าออกไม่เพียงพอ
ความเสี่ยงในส่วนนี้อาจเกิดขึ้นเมื่ออุปกรณ์สูญหาย ถูกขโมย หรือมีบุคคลที่ไม่ได้รับอนุญาตสามารถเข้าถึงพื้นที่หรืออุปกรณ์สำคัญได้ เช่น การนำ USB ที่ไม่ปลอดภัยมาเชื่อมต่อกับเครื่องภายในองค์กร หรือการเข้าถึง Server โดยไม่ได้รับอนุญาต
ดังนั้น การลด Physical Attack Surface จึงไม่ได้พึ่งพามาตรการ Cybersecurity เพียงอย่างเดียว แต่ยังรวมถึงการควบคุมการเข้าออก การจัดเก็บอุปกรณ์อย่างปลอดภัย และการกำหนดสิทธิ์ในการเข้าถึงพื้นที่สำคัญด้วย
3. Social Engineering Attack Surface
Social Engineering Attack Surface คือพื้นที่เสี่ยงที่เกิดจากบุคลากร ซึ่งผู้โจมตีอาศัยการหลอกลวง โน้มน้าว หรือสร้างสถานการณ์เพื่อให้เหยื่อเปิดเผยข้อมูลสำคัญหรือดำเนินการบางอย่างตามที่ผู้โจมตีต้องการ
ตัวอย่างที่พบบ่อย ได้แก่ Phishing Email, การปลอมตัวเป็นผู้บริหารหรือเจ้าหน้าที่ IT, การหลอกขอ Password หรือ OTP รวมถึงการส่ง Link หรือไฟล์อันตรายเพื่อให้ผู้ใช้งานเปิดหรือดาวน์โหลด
แม้องค์กรจะมีระบบรักษาความปลอดภัยที่แข็งแรง แต่หากผู้ใช้งานถูกหลอกให้เปิดเผย Credential หรืออนุญาตให้ผู้โจมตีเข้าถึงระบบ มาตรการทางเทคนิคบางส่วนก็อาจถูกหลีกเลี่ยงได้
การลด Social Engineering Attack Surface จึงควรให้ความสำคัญกับการสร้าง Security Awareness การฝึกอบรมพนักงาน การกำหนดขั้นตอนยืนยันตัวตน รวมถึงการใช้มาตรการอย่าง Multi-Factor Authentication (MFA) เพื่อช่วยลดผลกระทบหากข้อมูลบัญชีผู้ใช้งานถูกขโมย
วิธีระบุและประเมิน Attack Surface ของระบบ
การทำความเข้าใจ Attack Surface เริ่มจากการสำรวจว่า ระบบมีจุดที่สามารถรับข้อมูล ส่งข้อมูล หรือเชื่อมต่อกับภายนอกอยู่ตรงไหนบ้าง เพราะจุดเหล่านี้อาจกลายเป็นช่องทางที่ผู้โจมตีใช้เข้าถึงระบบได้
ในทางปฏิบัติ องค์กรสามารถเริ่มจากการทบทวนโครงสร้างระบบ สถาปัตยกรรม แอปพลิเคชัน และเส้นทางการไหลของข้อมูล เพื่อระบุจุดเข้าและออกของระบบ เช่น หน้า Login แบบฟอร์มบนเว็บไซต์ API, HTTP Header, Cookie, ไฟล์ ฐานข้อมูล ระบบจัดเก็บข้อมูล รวมถึงการเชื่อมต่อกับระบบหรือแอปพลิเคชันอื่น
เนื่องจากระบบหนึ่งอาจมีจุดเชื่อมต่อจำนวนมาก การจัดกลุ่ม Attack Surface ตามลักษณะการใช้งานจะช่วยให้วิเคราะห์ได้ง่ายขึ้น เช่น
- จุดสำหรับ Login และ Authentication
- หน้า Admin หรือระบบสำหรับผู้ดูแล
- แบบฟอร์มรับและแก้ไขข้อมูล
- ระบบค้นหาและเรียกดูข้อมูล
- API และช่องทางรับส่งข้อมูล
- Business Workflow หรือกระบวนการทำงานสำคัญ
- การเชื่อมต่อกับ Third-party หรือระบบภายนอก
นอกจากการระบุจุดเชื่อมต่อแล้ว ควรพิจารณาด้วยว่าแต่ละส่วนสามารถเข้าถึงข้อมูลสำคัญอะไรได้บ้าง เช่น ข้อมูลส่วนบุคคล ข้อมูลทางธุรกิจ หรือข้อมูลที่อยู่ภายใต้ข้อกำหนดด้าน Compliance เพราะ Attack Surface ที่เชื่อมโยงกับข้อมูลสำคัญย่อมมีผลกระทบสูงกว่าส่วนทั่วไปของระบบ
ประเมินว่า Attack Surface จุดไหนมีความเสี่ยงสูง
เมื่อมองเห็นภาพรวมของ Attack Surface แล้ว ขั้นต่อไปคือการพิจารณาว่าจุดใดมีโอกาสถูกโจมตีมากที่สุด โดยเฉพาะส่วนที่เปิดรับการเชื่อมต่อจาก Internet หรือสามารถเข้าถึงได้โดยผู้ใช้งานภายนอก
ตัวอย่างจุดที่ควรให้ความสำคัญ ได้แก่ ระบบที่เปิดให้เชื่อมต่อผ่าน Network, Web Form, API, ไฟล์ที่รับจากภายนอก รวมถึงระบบที่เกี่ยวข้องกับ Authentication, Authorization, Session Management และ Cryptography
ระบบหรือฟีเจอร์ที่เก่าและยังเปิดใช้งานอยู่ก็สามารถเพิ่ม Attack Surface ได้เช่นกัน เช่น Protocol รุ่นเก่า Library ที่ไม่ได้รับการอัปเดต ฟีเจอร์ที่ไม่ได้ใช้งานแล้ว หรือระบบหลายเวอร์ชันที่ถูกติดตั้งพร้อมกัน ยิ่งมีองค์ประกอบที่เปิดให้เข้าถึงมากเท่าไร ก็ยิ่งมีจุดที่ต้องตรวจสอบและป้องกันมากขึ้นเท่านั้น
อีกส่วนที่มักถูกมองข้ามคือ Backup ทั้งข้อมูลและ Source Code เพราะแม้ระบบหลักจะมีการป้องกันที่ดี แต่หาก Backup ถูกจัดเก็บอย่างไม่ปลอดภัย ผู้โจมตีก็อาจใช้เป็นอีกช่องทางหนึ่งในการเข้าถึงข้อมูลสำคัญขององค์กรได้
ดังนั้น การรู้ว่า Attack Surface ของระบบอยู่ตรงไหนและส่วนใดมีความเสี่ยงสูง จะช่วยให้องค์กรสามารถมองเห็นจุดที่ควรให้ความสำคัญและวางแนวทางลดพื้นที่เสี่ยงได้อย่างเหมาะสม
Attack Surface vs Attack Vector ต่างกันอย่างไร
แม้ Attack Surface และ Attack Vector จะเกี่ยวข้องกับการโจมตีทางไซเบอร์เหมือนกัน แต่มีความหมายต่างกันอย่างชัดเจน
Attack Surface คือ จุดหรือพื้นที่ทั้งหมดของระบบที่มีโอกาสถูกผู้โจมตีเข้าถึงหรือใช้เป็นเป้าหมายในการโจมตี โดยเน้นที่คำถามว่า “ผู้โจมตีสามารถโจมตีตรงไหนได้บ้าง” เช่น Website, API, Server, Cloud, Endpoint หรือ User Account ซึ่งทั้งหมดถือเป็นส่วนหนึ่งของระบบหรือสภาพแวดล้อมขององค์กรที่อาจเปิดโอกาสให้เกิดการโจมตีได้
Attack Vector คือ วิธี เทคนิค หรือเส้นทางที่ผู้โจมตีเลือกใช้เพื่อเข้าถึงหรือโจมตีระบบ โดยเน้นที่คำถามว่า “ผู้โจมตีใช้วิธีไหนในการโจมตี” เช่น Phishing, Malware, Credential Theft หรือการ Exploit ช่องโหว่ของระบบ ซึ่ง Attack Vector จะเป็นวิธีที่ผู้โจมตีนำมาใช้กับ Attack Surface เพื่อเข้าสู่ระบบหรือสร้างความเสียหาย
ตัวอย่าง หากองค์กรมี Web Application ที่เปิดให้ใช้งานผ่าน Internet ตัว Web Application จะถือเป็น Attack Surface เพราะเป็นจุดที่ผู้โจมตีสามารถเข้าถึงได้ ส่วนการค้นหาและใช้ช่องโหว่ของ Web Application เพื่อเข้าสู่ระบบจะถือเป็น Attack Vector เพราะเป็นวิธีการที่ผู้โจมตีใช้ในการโจมตี
ตัวอย่าง Attack Surface ในองค์กร
Attack Surface ในองค์กรสามารถเกิดขึ้นได้จากหลายส่วน ทั้งระบบที่เชื่อมต่อกับ Internet อุปกรณ์ภายใน ระบบ Cloud รวมถึงบัญชีผู้ใช้งานและบุคลากร ตัวอย่างที่พบบ่อย ได้แก่
- Website และ Web Application ที่เปิดให้บุคคลภายนอกเข้าถึง
- API ที่ใช้เชื่อมต่อระหว่างระบบหรือ Third-party
- Server, Network Device และอุปกรณ์ Endpoint
- Cloud Service และ Cloud Resource
- Domain, Subdomain และ IP Address ขององค์กร
- Remote Access เช่น VPN หรือ Remote Desktop
- Email Account และบัญชีผู้ใช้งาน
- Software หรือระบบที่ไม่ได้อัปเดต
- Shadow IT หรือระบบที่ถูกใช้งานโดยที่ทีม IT หรือ Security ไม่รับรู้
- อุปกรณ์และข้อมูลทางกายภาพ เช่น Laptop, USB Drive และเอกสารสำคัญ
องค์ประกอบเหล่านี้ไม่ได้หมายความว่าเป็นช่องโหว่เสมอไป แต่หากมีการตั้งค่าที่ไม่เหมาะสม มีช่องโหว่ หรือขาดการควบคุมที่เพียงพอ ก็อาจกลายเป็นจุดที่ผู้โจมตีใช้เพื่อเข้าถึงระบบหรือข้อมูลขององค์กรได้
ทำไม Attack Surface ถึงมีจุดขยายตัวเพิ่มขึ้น
Attack Surface สามารถเปลี่ยนแปลงและขยายตัวได้ตามการเติบโตของระบบและเทคโนโลยีที่องค์กรนำมาใช้งาน โดยเฉพาะเมื่อองค์กรมีการใช้ Cloud, SaaS, API, Remote Work และระบบที่เชื่อมต่อกับ Third-party มากขึ้น
การเพิ่ม Application, Server, Domain หรือ Cloud Resource ใหม่ หมายถึงองค์กรมีสินทรัพย์และจุดเชื่อมต่อที่ต้องดูแลมากขึ้นตามไปด้วย นอกจากนี้ การเปลี่ยนแปลง Configuration การสร้างระบบชั่วคราว หรือการใช้งาน Shadow IT ก็อาจทำให้เกิด Attack Surface ใหม่โดยที่ทีม Security ไม่ทันรับรู้
อีกหนึ่งปัจจัยคือระบบเก่าที่ไม่ได้ถูกนำออกจากการใช้งานอย่างสมบูรณ์ เช่น Subdomain เดิม, Service ที่ไม่จำเป็น, Software Version เก่า หรือบัญชีผู้ใช้งานที่ไม่ได้ใช้งานแล้ว ซึ่งอาจยังเปิดโอกาสให้ผู้โจมตีเข้าถึงได้
ดังนั้น ยิ่งโครงสร้าง IT ขององค์กรมีความซับซ้อนและเปลี่ยนแปลงบ่อย การมองเห็น Attack Surface ทั้งหมดก็ยิ่งเป็นเรื่องท้าทายมากขึ้น
วิธีลด Attack Surface
การลด Attack Surface มีเป้าหมายเพื่อลดจำนวนจุดที่ผู้โจมตีสามารถใช้เป็นช่องทางในการเข้าถึงระบบ โดยไม่จำเป็นต้องปิดทุกระบบ แต่ควรลดองค์ประกอบที่ไม่จำเป็นและเพิ่มการควบคุมในจุดที่มีความเสี่ยง
แนวทางสำคัญ ได้แก่
- ปิด Service และ Port ที่ไม่จำเป็น เพื่อลดช่องทางที่เปิดรับการเชื่อมต่อจากภายนอก
- อัปเดต Software และ Patch ช่องโหว่อย่างสม่ำเสมอ เพื่อลดความเสี่ยงจากช่องโหว่ที่เป็นที่รู้จัก
- ลบหรือปิดระบบที่ไม่ได้ใช้งาน เช่น Application, Account, Domain หรือ Cloud Resource เก่า
- กำหนดสิทธิ์ตามความจำเป็น โดยใช้หลัก Least Privilege เพื่อลดขอบเขตความเสียหายหากบัญชีถูกโจมตี
- ใช้ Multi-Factor Authentication (MFA) เพื่อเพิ่มการป้องกันบัญชีและระบบสำคัญ
- ตรวจสอบ Configuration ของระบบและ Cloud เพื่อลดความเสี่ยงจาก Misconfiguration
- แบ่ง Network ออกเป็นส่วน ๆ เพื่อจำกัดการเข้าถึงและลดโอกาสที่ผู้โจมตีจะเคลื่อนที่ไปยังระบบอื่น
- สร้าง Security Awareness ให้พนักงาน เพื่อช่วยลดความเสี่ยงจาก Phishing และ Social Engineering
- สำรวจ Attack Surface อย่างสม่ำเสมอ เพื่อค้นหาสินทรัพย์หรือจุดเสี่ยงใหม่ที่เกิดขึ้นจากการเปลี่ยนแปลงของระบบ
เนื่องจาก Attack Surface สามารถเปลี่ยนแปลงได้ตลอดเวลา การลด Attack Surface จึงควรเป็นกระบวนการที่ต้องทำต่อเนื่อง องค์กรสามารถใช้แนวทาง Attack Surface Management (ASM) เพื่อช่วยค้นหา ติดตาม ประเมิน และจัดการความเสี่ยงที่เกิดขึ้นจาก Attack Surface ได้อย่างต่อเนื่อง
- Attack Surface Management คืออะไร และช่วยลดความเสี่ยงขององค์กรได้อย่างไร
จัดการ Attack Surface อย่างต่อเนื่องด้วย Attack Surface Management จาก BMSP
การรู้ว่า Attack Surface ขององค์กรอยู่ตรงไหนเป็นเพียงจุดเริ่มต้น สิ่งสำคัญคือองค์กรต้องสามารถมองเห็นการเปลี่ยนแปลงของสินทรัพย์ดิจิทัล ค้นหาจุดที่ถูกเปิดเผย และประเมินความเสี่ยงที่อาจเกิดขึ้นได้อย่างต่อเนื่อง
Attack Surface Management (ASM) จาก BMSP ช่วยให้องค์กรสามารถค้นหาและติดตาม Digital Asset ที่เชื่อมต่อหรือเปิดเผยสู่ภายนอก พร้อมช่วยให้ทีม Security มองเห็น Attack Surface ได้ชัดเจนยิ่งขึ้น ไม่ว่าจะเป็น Domain, Subdomain, IP Address, Cloud Resource หรือระบบที่อาจเกิดขึ้นโดยที่ทีม Security ไม่รับรู้
เมื่อมี Visibility ที่ครอบคลุมมากขึ้น องค์กรจะสามารถระบุจุดเสี่ยง จัดลำดับความสำคัญ และวางแผนแก้ไขได้อย่างเหมาะสม ช่วยลดโอกาสที่ Attack Surface จะกลายเป็นช่องทางให้ Threat Actor เข้าถึงระบบหรือข้อมูลสำคัญ
BMSP ให้บริการ Cybersecurity และ IT Managed Services แบบ End-to-End ช่วยให้องค์กรสามารถมองเห็น ลด และเฝ้าระวัง Attack Surface ได้อย่างต่อเนื่อง ครอบคลุม Attack Surface Management (ASM), Vulnerability Management, WAF & API Security, Cloud Security, Identity & Access Security รวมถึงบริการ CSOC 24/7 เพื่อช่วยตรวจจับและรับมือกับภัยคุกคามที่อาจเกิดขึ้นจากระบบและสินทรัพย์ดิจิทัลขององค์กร
หากองค์กรต้องการประเมิน Attack Surface และวางแนวทางลดความเสี่ยงอย่างเป็นระบบ ปรึกษาผู้เชี่ยวชาญจาก BMSP เพื่อออกแบบแนวทาง Cybersecurity ที่เหมาะกับสภาพแวดล้อมขององค์กร
หากองค์กรต้องการประเมิน Attack Surface และวางแนวทางลดความเสี่ยงอย่างเป็นระบบ ปรึกษาผู้เชี่ยวชาญจาก BMSP เพื่อออกแบบแนวทาง Cybersecurity ที่เหมาะกับสภาพแวดล้อมขององค์กร