 ไทย
 English
เมื่อองค์กรนำ Cloud, SaaS, API, Remote Work และบริการจาก Third-party มาใช้งานมากขึ้น จำนวน Digital Asset และจุดเชื่อมต่อที่ต้องดูแลก็เพิ่มขึ้นตามไปด้วย ขณะเดียวกัน Asset บางส่วนอาจถูกสร้าง เปลี่ยนแปลง หรือเปิดเผยสู่ Internet โดยที่ทีม Security ไม่ได้รับรู้ในทันที ส่งผลให้ Attack Surface ขององค์กรเปลี่ยนแปลงอยู่ตลอดเวลา
Attack Surface Management (ASM) เข้ามาช่วยให้องค์กรค้นหา ทำความเข้าใจ ประเมิน และติดตามพื้นที่ที่อาจถูกใช้เป็นช่องทางโจมตีอย่างต่อเนื่อง เพื่อให้ทีม Security รู้ว่ามีอะไรอยู่ในสภาพแวดล้อม อะไรถูกเปิดเผย อะไรมีความเสี่ยง และควรจัดการจุดไหนก่อน
ในบทความนี้ BMSP จะพาไปทำความรู้จักและเข้าใจหลักการทำงานของ ASM ไปจนถึงความแตกต่างระหว่าง ASM และ EASM
Table of Contents
Attack Surface Management คืออะไร?
Attack Surface Management (ASM) หรือการจัดการพื้นผิวการโจมตี คือกระบวนการในการค้นหา วิเคราะห์ จัดลำดับความสำคัญ แก้ไข และติดตาม Attack Surface ขององค์กรอย่างต่อเนื่อง เพื่อช่วยให้ทีม Security มองเห็น Asset และ Exposure ที่อาจถูกใช้เป็นช่องทางเข้าสู่ระบบ แนวคิดของ ยังให้ความสำคัญกับการค้นหา Unknown Assets, Unmanaged Assets และ Shadow IT ที่อาจอยู่นอกการดูแลของทีม Security
ตัวอย่างเช่น Cloud Instance ที่ทีม Development สร้างขึ้นชั่วคราว ระบบทดสอบที่ยังเปิดใช้งานอยู่ Subdomain เก่าที่ไม่มีผู้รับผิดชอบ หรือ Application ที่ถูกนำมาใช้งานโดยไม่ได้ผ่านกระบวนการของฝ่าย IT
เป้าหมายสำคัญคือการลด Blind Spot และทำให้ข้อมูลเกี่ยวกับ Attack Surface ใกล้เคียงกับสภาพแวดล้อมจริงขององค์กรมากที่สุด
ASM ช่วยเสริม Vulnerability Management อย่างไร?
Vulnerability Management ยังคงเป็นองค์ประกอบสำคัญของ Cybersecurity เพราะช่วยค้นหา ประเมิน จัดลำดับ และแก้ไขช่องโหว่ในระบบ อย่างไรก็ตาม ประสิทธิภาพของ Vulnerability Management ส่วนหนึ่งขึ้นอยู่กับว่าองค์กร รู้จัก Asset นั้นและนำเข้ามาอยู่ใน Scope การตรวจสอบแล้วหรือไม่
ปัญหาเกิดขึ้นเมื่อมี Asset ที่องค์กรไม่รู้ว่ามีอยู่ เช่น Shadow IT, Cloud Resource ที่ถูกสร้างชั่วคราว, Forgotten Subdomain หรือระบบจากบริษัทที่เพิ่งควบรวมเข้ามา หาก Asset เหล่านี้ไม่อยู่ใน Inventory ก็อาจไม่ได้ถูกนำเข้าสู่กระบวนการ Vulnerability Management ตั้งแต่ต้น
ASM จึงช่วยเติม Visibility ในขั้นก่อนหน้า จากนั้นจึงนำ Asset และ Exposure ที่ค้นพบไปวิเคราะห์ ประเมิน และเข้าสู่กระบวนการจัดการความเสี่ยงต่อไป กล่าวอย่างง่ายคือ ASM ช่วยให้องค์กรมองเห็นสิ่งที่ต้องตรวจสอบ ขณะที่ Vulnerability Management ลงรายละเอียดกับช่องโหว่และ Security Weakness ของ Asset ที่อยู่ใน Scope
Attack Surface Management ทำงานอย่างไร?
Attack Surface Management ไม่ใช่กิจกรรมที่ทำเพียงครั้งเดียว เพราะ Attack Surface สามารถเปลี่ยนแปลงได้ตลอดเวลา จากการเพิ่ม Application, Cloud Resource, Domain, API หรือบริการใหม่ รวมถึงการเปลี่ยน Configuration ของระบบเดิม
แม้กระบวนการของแต่ละ Solution จะแตกต่างกัน แต่โดยทั่วไปสามารถอธิบาย ASM ได้เป็น 5 ขั้นตอนหลัก ได้แก่ Discover, Analyze, Prioritize, Remediate และ Monitor
1. Discover – ค้นหาและระบุ Asset
ขั้นตอนแรกคือการค้นหาและรวบรวมข้อมูลเกี่ยวกับ Digital Asset ที่เกี่ยวข้องกับองค์กร เช่น Domain, Subdomain, IP Address, Web Application, API, Cloud Resource, Server, Endpoint และ Internet-facing Service
การค้นหาไม่ได้จำกัดเฉพาะ Asset ที่อยู่ใน Asset Inventory เท่านั้น แต่ยังรวมถึง Asset ที่ทีม Security อาจไม่เคยรับรู้มาก่อน เช่น Shadow IT ระบบเก่าที่ยังเปิดใช้งานอยู่ หรือ Asset ที่ไม่มีผู้รับผิดชอบอย่างชัดเจน
ขั้นตอนนี้ช่วยให้องค์กรเห็น Attack Surface ได้ครอบคลุมขึ้น และลด Blind Spot ที่อาจกลายเป็นจุดเสี่ยงในอนาคต
2. Analyze – วิเคราะห์ Asset และ Exposure
เมื่อค้นพบ Asset แล้ว ขั้นต่อไปคือการทำความเข้าใจว่า Asset แต่ละรายการคืออะไร เชื่อมโยงกับระบบใด มีลักษณะการเปิดเผยอย่างไร และมี Exposure หรือ Weakness ใดที่ควรได้รับความสนใจ
ข้อมูลที่นำมาวิเคราะห์อาจรวมถึง Vulnerability, Misconfiguration, Open Port, Exposed Service, Software Version, Certificate รวมถึง Service ที่เปิดใช้งานโดยไม่จำเป็น
นอกจากปัจจัยทางเทคนิคแล้ว Context ของ Asset ก็มีความสำคัญ เช่น เป็น Production System หรือไม่ เกี่ยวข้องกับข้อมูลสำคัญหรือไม่ หรือสามารถเข้าถึงจาก Internet ได้โดยตรงหรือไม่
3. Prioritize – จัดลำดับความสำคัญของความเสี่ยง
เมื่อองค์กรมี Asset และ Exposure จำนวนมาก การแก้ไขทุกประเด็นด้วยความเร่งด่วนเท่ากันอาจไม่ใช่วิธีที่มีประสิทธิภาพ ASM จึงช่วยนำข้อมูลหลายด้านมาประกอบการจัดลำดับ เช่น ระดับการเปิดเผยของ Asset ความสำคัญต่อธุรกิจ ผลกระทบหากถูกโจมตี และระดับความรุนแรงของความเสี่ยง
เป้าหมายคือช่วยให้ทีม Security สามารถมุ่งทรัพยากรไปยังจุดที่มีความสำคัญก่อน แทนที่จะจัดการ Alert หรือ Finding ทุกประเภทในระดับเดียวกัน
4. Remediate – แก้ไขและลดความเสี่ยง
หลังจากกำหนด Priority แล้ว ทีมที่เกี่ยวข้องสามารถดำเนินการแก้ไขตามลักษณะของปัญหา เช่น Patch ช่องโหว่ แก้ไข Misconfiguration ปิด Port หรือ Service ที่ไม่จำเป็น ปิด Asset ที่ไม่ได้ใช้งาน จำกัดสิทธิ์การเข้าถึง หรือเพิ่ม Security Control
ASM จึงสามารถนำข้อมูลไปสู่การ Remediation รวมถึงการกำหนด Ownership และติดตามสถานะของความเสี่ยงได้
5. Monitor – ติดตาม Attack Surface อย่างต่อเนื่อง
Attack Surface สามารถเปลี่ยนแปลงได้ทุกวัน การ Monitor อย่างต่อเนื่องจึงช่วยให้องค์กรตรวจพบ Asset ใหม่ การเปลี่ยนแปลงของระบบ หรือ Exposure ที่เพิ่งเกิดขึ้น
ตัวอย่างเช่น Subdomain ใหม่, Cloud Resource ใหม่, Public IP ใหม่ หรือ Service ที่เพิ่งถูกเปิดออกสู่ Internet
Continuous Monitoring ช่วยให้ข้อมูล Attack Surface ไม่กลายเป็นเพียง Snapshot ณ ช่วงเวลาหนึ่ง แต่สามารถสะท้อนการเปลี่ยนแปลงของ Environment ได้ดีขึ้น
ASM ช่วยค้นหา Unknown Assets และ Shadow IT อย่างไร?
หนึ่งในโจทย์สำคัญของ Attack Surface Management คือองค์กรไม่สามารถป้องกันสิ่งที่ไม่รู้ว่ามีอยู่ได้
Unknown Asset คือ Asset ที่มีความเกี่ยวข้องกับองค์กร แต่ไม่อยู่ใน Asset Inventory หรือไม่ได้อยู่ภายใต้การดูแลของทีม Security
ส่วน Shadow IT มักหมายถึง Application, System หรือ Service ที่ถูกนำมาใช้งานโดยไม่ได้ผ่านกระบวนการอนุมัติหรือการกำกับดูแลของฝ่าย IT หรือ Security
ตัวอย่างเช่น ทีม Development อาจสร้าง Cloud Instance สำหรับทดสอบระบบแล้วไม่ได้ปิดหลังใช้งาน หรือ Marketing อาจสร้าง Subdomain และเชื่อมต่อกับ Third-party Service โดยที่ทีม Security ไม่ได้รับข้อมูล
ASM สามารถรวบรวมข้อมูลจากหลายแหล่งเพื่อช่วยค้นหาและเชื่อมโยง Asset เหล่านี้กลับมายังองค์กร โดยวิธีการที่ใช้จะแตกต่างกันตามประเภทของ Attack Surface และความสามารถของแต่ละ Solution
สำหรับ Asset ที่เปิดเผยสู่ Internet องค์กรสามารถใช้แนวทาง Outside-in Discovery เพื่อค้นหา Asset และ Exposure จากมุมมองภายนอก ซึ่งเป็นแนวคิดสำคัญของ External Attack Surface Management (EASM) ที่มุ่งเพิ่ม Visibility ต่อ Internet-facing Assets และช่วยค้นหาสิ่งที่องค์กรอาจไม่ทราบว่ามีอยู่
ASM และ EASM ต่างกันอย่างไร?
เมื่อพูดถึง Attack Surface Management อีกคำที่มักพบร่วมกันคือ External Attack Surface Management (EASM) โดยทั่วไป ASM สามารถใช้เป็นแนวคิดในภาพรวมของการบริหาร Attack Surface ขณะที่ EASM จะเจาะจงไปที่ External หรือ Public-facing Attack Surface โดยเฉพาะ
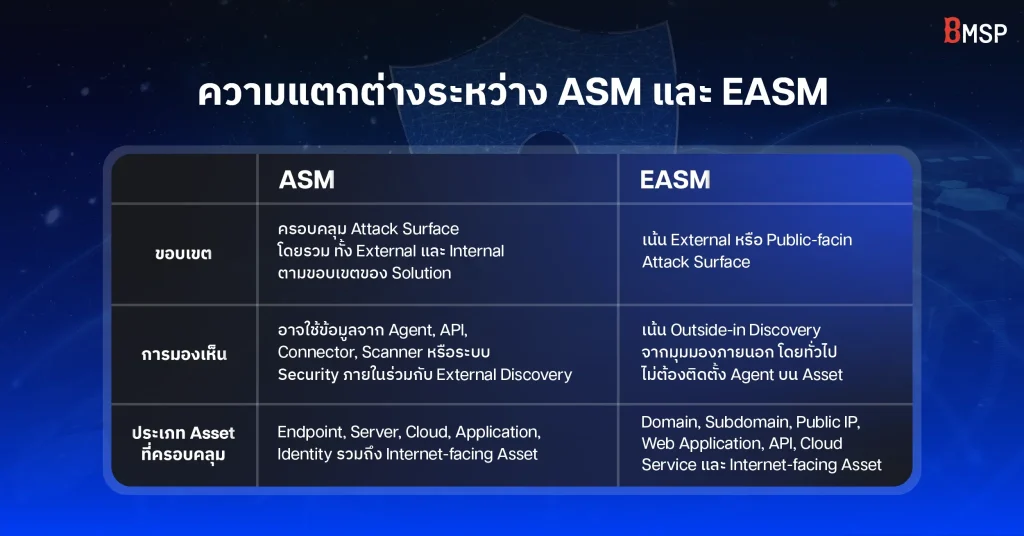
ความแตกต่างที่สำคัญคือ EASM พยายามมององค์กรจากภายนอก เพื่อค้นหาว่ามี Asset หรือ Service ใดที่บุคคลภายนอกสามารถมองเห็นได้บ้าง แม้ Asset นั้นจะไม่ได้อยู่ใน Inventory ที่ทีม Security มีอยู่
EASM จึงเหมาะกับการค้นหา Unknown Assets, Forgotten Assets, Shadow IT และ Exposure ที่อยู่บน External Attack Surface
อย่างไรก็ตาม EASM ไม่ได้เข้ามาแทนที่ Vulnerability Management, Endpoint Security หรือ Security Control ภายในองค์กร แต่ทำหน้าที่ช่วยเพิ่ม Visibility ในส่วนของ External และ Public-facing Environment
สำหรับรายละเอียดเกี่ยวกับวิธีการทำงานของ Outside-in Discovery, ประเภทของ External Asset และ Use Case ของ EASM สามารถแยกอธิบายเพิ่มเติมในบทความ External Attack Surface Management (EASM) คืออะไร?
ASM มีประโยชน์ต่อ SOC และ Security Team อย่างไร?
สำหรับ SOC และ Security Team ประโยชน์สำคัญของ ASM คือการเพิ่ม Visibility และ Context เมื่อทีมมีข้อมูลที่ชัดเจนขึ้นว่า Asset คืออะไร อยู่ที่ไหน ใครเป็นเจ้าของ เปิดเผยในลักษณะใด และมีความสำคัญต่อธุรกิจมากน้อยเพียงใด ก็สามารถลดเวลาที่ต้องใช้ในการค้นหาข้อมูลก่อนเริ่มวิเคราะห์หรือแก้ไขปัญหา
ASM ยังช่วยให้ Security Team ทำงานร่วมกับ IT, Cloud, Network และ Application Team ได้ง่ายขึ้น เพราะ Exposure ที่พบสามารถถูกจัดลำดับ ส่งต่อให้เจ้าของระบบ และติดตาม Remediation ได้อย่างเป็นระบบ
สำหรับองค์กรที่มี Security Ecosystem อยู่แล้ว การเชื่อมต่อข้อมูล Attack Surface เข้ากับ Vulnerability Management, SIEM, SOAR หรือ IT Service Management ยังช่วยให้ข้อมูลถูกนำไปใช้ใน Security Workflow ต่อได้ แทนที่จะกลายเป็นอีกหนึ่ง Dashboard ที่ทีมต้องตรวจสอบแยกต่างหาก
แนวทางเลือกโซลูชัน Attack Surface Management (ASM)
การเลือกใช้ Solution ที่ดีควรดูว่าข้อมูล จำนวน Asset หรือ Finding ที่ค้นพบได้ สามารถนำไปใช้ลดความเสี่ยงจริงได้มากเพียงใด
ประเด็นที่ควรพิจารณา ได้แก่:
- Asset Discovery Coverage – ครอบคลุม Asset และ Environment ที่องค์กรต้องการดูแลมากน้อยเพียงใด
- Asset Attribution – สามารถระบุได้แม่นยำเพียงใดว่า Asset ที่ค้นพบนั้นเกี่ยวข้องกับองค์กรจริง
- Discovery Frequency – ตรวจพบ Asset หรือ Exposure ใหม่ได้รวดเร็วเพียงใด
- Risk Context & Prioritization – สามารถช่วยแยก Critical Exposure ออกจาก Noise ได้หรือไม่
- Unknown Asset & Shadow IT Visibility – ช่วยค้นหา Asset ที่อยู่นอก Inventory ได้มากน้อยเพียงใด
- Remediation Workflow – มี Context และ Workflow ที่ช่วยให้ทีมแก้ไขปัญหาได้จริงหรือไม่
- Integration – เชื่อมต่อกับ Vulnerability Management, SIEM, SOAR, ITSM หรือ Security Tool ที่องค์กรใช้อยู่ได้หรือไม่
- Reporting & Ownership – สามารถกำหนดผู้รับผิดชอบและติดตามสถานะของ Exposure ได้หรือไม่
- Scalability – รองรับ Multi-cloud, Subsidiary และ Environment ขนาดใหญ่ได้หรือไม่
องค์กรควรทดลองกับ Environment จริงผ่าน Proof of Concept (PoC) เพื่อประเมินทั้ง Coverage, Accuracy, False Positive, Asset Attribution รวมถึงความง่ายในการนำ Finding ไปสู่ Remediation
เพิ่ม Visibility ลด Blind Spot และบริหารความเสี่ยง Cybersecurity ด้วย BMSP
การมองเห็น Attack Surface อย่างครอบคลุมเป็นจุดเริ่มต้นสำคัญของการบริหารความเสี่ยงด้าน Cybersecurity โดยเฉพาะ External Asset ที่อาจถูกเปิดเผยสู่ Internet โดยที่องค์กรไม่ทราบ ซึ่งอาจกลายเป็นช่องทางให้ผู้โจมตีใช้ประโยชน์ได้
BMSP พร้อมให้คำปรึกษาและแนะนำโซลูชันด้าน Cybersecurity ที่ช่วยเพิ่ม Visibility และลด Blind Spot ที่อาจนำไปสู่ความเสี่ยงด้านความปลอดภัย พร้อมสนับสนุนการยกระดับ Cybersecurity Posture ให้เหมาะสมกับสภาพแวดล้อมและความต้องการของแต่ละองค์กร
หรือกำลังมองหาโซลูชัน Cybersecurity สำหรับองค์กร ติดต่อ BMSP เพื่อรับคำปรึกษาและค้นหาโซลูชันที่ตอบโจทย์ธุรกิจของคุณ