 ไทย
 English
เมื่อพูดถึง Cyberattack หลายองค์กรอาจนึกถึงการโจรกรรมข้อมูล การโจมตีด้วย Ransomware หรือการทำให้ระบบ IT หยุดชะงัก แต่ภัยคุกคามทางไซเบอร์ในปัจจุบันสามารถส่งผลกระทบไปถึงอุปกรณ์และระบบที่ใช้ควบคุมการดำเนินงานจริงของธุรกิจได้
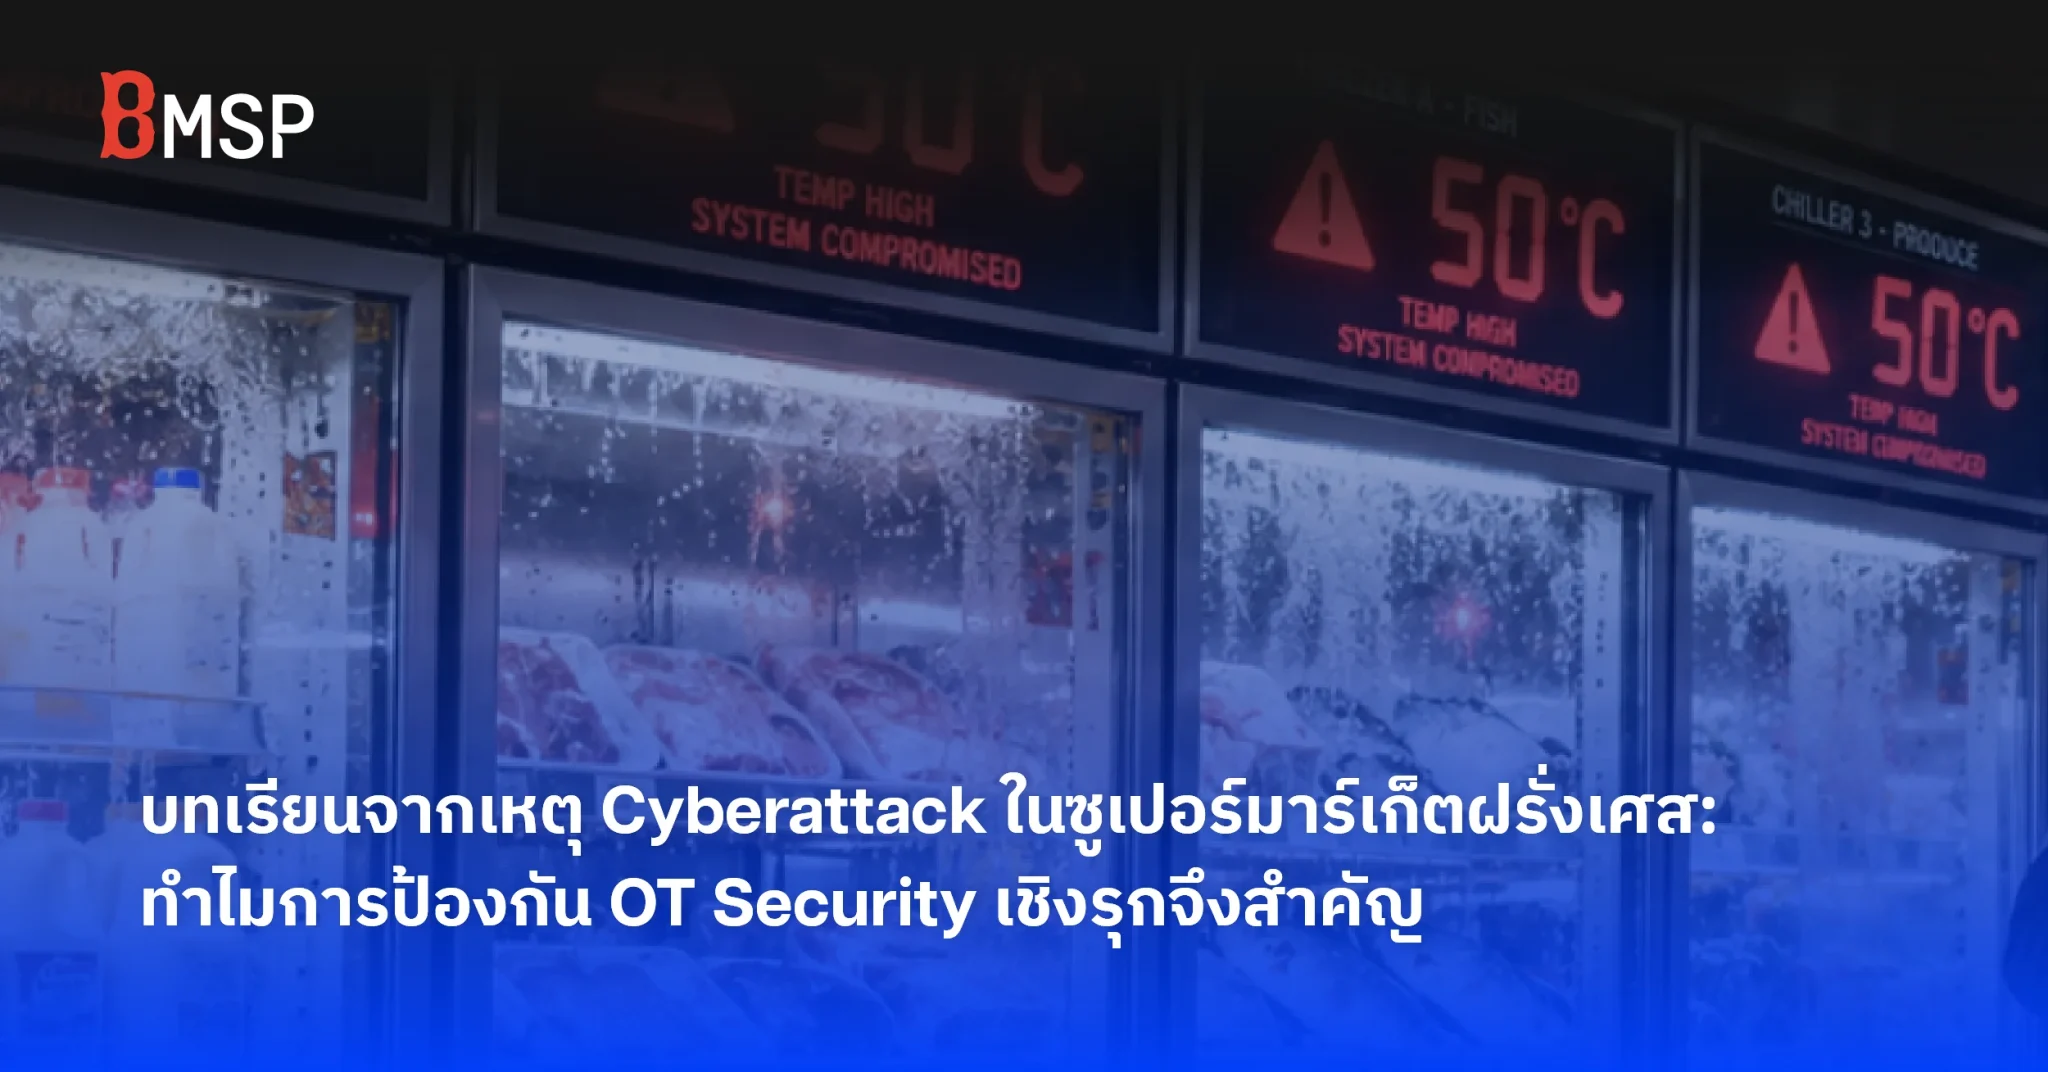
เหตุการณ์ Cyberattack ที่เกิดขึ้นกับซูเปอร์มาร์เก็ตหลายเครือในประเทศฝรั่งเศส เป็นอีกหนึ่งตัวอย่างสำคัญ เมื่อผู้โจมตีสามารถแทรกแซงระบบควบคุมการทำความเย็นจากระยะไกล และมีรายงานว่าบางระบบถูกตั้งอุณหภูมิไว้สูงถึง 50°C ส่งผลให้สินค้าอาหารสดและอาหารแช่แข็งได้รับความเสียหาย สร้างความสูญเสียทางการเงิน และกระทบต่อการดำเนินงานของร้านค้าหลายร้อยสาขา
เหตุการณ์นี้แสดงให้เห็นว่าการโจมตีระบบ Operational Technology (OT) ยังสามารถสร้างผลกระทบต่อสินทรัพย์ การดำเนินงาน และความต่อเนื่องทางธุรกิจ (Business Continuity) ได้โดยตรง
Table of Contents
Cyberattack ซูเปอร์มาร์เก็ตฝรั่งเศส เกิดอะไรขึ้น?
ในคืนวันอาทิตย์ที่ 11 ตุลาคม 2026 มีรายงานเหตุโจมตีทางไซเบอร์ที่ส่งผลกระทบต่อระบบควบคุมอุปกรณ์ทำความเย็น (Refrigeration Control Systems) ของซูเปอร์มาร์เก็ตหลายเครือในประเทศฝรั่งเศส ได้แก่ Intermarché, Netto, Coopérative U, Carrefour Market, Monoprix, Leclerc และ Super U
BleepingComputer รายงานว่ามีซูเปอร์มาร์เก็ตได้รับผลกระทบประมาณ 250-350 สาขา ขณะที่ Cybernews อ้างอิงข้อมูลจาก BFMTV โดยระบุว่ามี Intermarché และ Netto ประมาณ 300 สาขา และ Coopérative U อีกเกือบ 100 สาขาได้รับผลกระทบ
*จำนวนสาขาที่ได้รับผลกระทบแตกต่างกันตามรายงานของแต่ละแหล่งข่าว
การโจมตีครั้งนี้มีรายงานว่าเกี่ยวข้องกับระบบควบคุมการทำความเย็นของ Danfoss ซึ่งใช้งานซอฟต์แวร์รุ่นเก่า โดยผู้โจมตีสามารถเข้าควบคุม Refrigeration Controllers และสั่งเปิดฟังก์ชัน Automatic Defrost หรือระบบละลายน้ำแข็งอัตโนมัติจากระยะไกล
ตามข้อมูลที่ Cybernews อ้างอิงจาก BFMTV ผู้โจมตีทำให้ฟังก์ชัน Defrost ซึ่งตามปกติมีหน้าที่ละลายน้ำแข็งสะสมภายในระบบทำความเย็น ทำงานอย่างต่อเนื่องแทนที่จะกลับเข้าสู่กระบวนการรักษาอุณหภูมิตามปกติ
นอกจากนี้ ยังมีรายงานว่าอุปกรณ์บางระบบถูกตั้งอุณหภูมิไว้สูงถึง 50°C ทำให้อาหารภายในตู้แช่ต้องเผชิญกับอุณหภูมิสูงเป็นเวลาหลายชั่วโมง ส่งผลให้ไม่สามารถรักษาคุณภาพและความปลอดภัยของอาหารได้ตามปกติ
โฆษกของ Intermarché ระบุว่า เหตุการณ์ดังกล่าวมีรายงานว่าเกี่ยวข้องกับการโจมตีผู้ให้บริการภายนอกที่ทำหน้าที่บริหารจัดการระบบทำความเย็นให้ร้านค้า โดย Intermarché และ Netto ได้เร่งนำสินค้าออกจากอุปกรณ์ที่ได้รับผลกระทบเพื่อความปลอดภัย
ขณะที่ Coopérative U ยืนยันว่าระบบทำความเย็นของร้านค้าหลายสาขาได้รับผลกระทบ และกำลังประสานงานกับผู้เชี่ยวชาญด้านระบบทำความเย็นเพื่อแก้ไขสถานการณ์
ความเสียหายจาก Cyberattack อาจสูงถึงหลายล้านยูโร
ผลกระทบจากการโจมตียังนำไปสู่การสูญเสียสินค้าที่ไม่สามารถนำกลับมาจำหน่ายได้ โดย Cybernews รายงานว่า ซูเปอร์มาร์เก็ต 2 แห่งในแคว้น Alsace ทางตะวันออกของฝรั่งเศส มีมูลค่าความเสียหายของสินค้ารวมกันประมาณ 270,000 ยูโร ขณะที่ความเสียหายทั่วประเทศถูกประเมินว่าอาจสูงถึงหลายล้านยูโร แม้ยังไม่มีการยืนยันยอดความเสียหายรวมอย่างเป็นทางการ
นอกจากความสูญเสียด้านสินค้าแล้ว เหตุการณ์ลักษณะนี้ยังเสี่ยงต่อการหยุดชะงักของการดำเนินงาน ค่าใช้จ่ายในการตรวจสอบและกู้คืนระบบ ตลอดจนผลกระทบต่อความเชื่อมั่นของผู้บริโภค
สำนักงานอัยการกรุงปารีสได้เปิดการสอบสวนเหตุโจมตีทางไซเบอร์ครั้งนี้ เพื่อระบุผู้ได้รับผลกระทบและตรวจสอบความเสียหายที่เกิดขึ้นกับสินค้าอาหาร ขณะที่หน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ของฝรั่งเศส (ANSSI) ได้เข้ามาตรวจสอบความเสี่ยงที่เกี่ยวข้องกับระบบ Danfoss พร้อมประสานงานกับผู้ให้บริการซอฟต์แวร์และหน่วยงานในยุโรป
ช่องโหว่ CVE ที่อาจเกี่ยวข้องกับระบบ Danfoss
แม้จะมีรายงานว่าผู้โจมตีสามารถเข้าควบคุมระบบ Refrigeration Controllers ได้จากระยะไกล แต่จนถึงช่วงเวลาที่เผยแพร่ข่าว ยังไม่มีข้อมูลยืนยันว่าผู้โจมตีใช้ช่องทางใดในการเข้าถึงระบบ
อย่างไรก็ตาม BleepingComputer ได้กล่าวถึงช่องโหว่ด้านความปลอดภัย 2 รายการในแพลตฟอร์ม Danfoss AK-SM 8xxA Series ซึ่งเป็นระบบที่ใช้บริหารจัดการอุปกรณ์ทำความเย็นและ HVAC โดย CISA เคยเผยแพร่คำเตือนเกี่ยวกับช่องโหว่เหล่านี้ในปี 2025
CVE-2025-41450: Authentication Bypass
ช่องโหว่ประเภท Authentication Bypass ที่อาจเปิดโอกาสให้ผู้โจมตีข้ามกระบวนการยืนยันตัวตนเพื่อเข้าถึงฟังก์ชันที่ควรถูกจำกัดสิทธิ์ โดย CISA ได้เผยแพร่คำเตือนเกี่ยวกับช่องโหว่นี้ในเดือนพฤษภาคม 2025
CVE-2025-41451: Command Injection
ช่องโหว่ประเภท Command Injection ที่อาจเปิดโอกาสให้ผู้โจมตีส่งคำสั่งที่ไม่ได้รับอนุญาตเพื่อให้ระบบประมวลผล โดย CISA ได้แจ้งเตือนช่องโหว่นี้ในเดือนสิงหาคม 2025
BleepingComputer ยังอ้างถึงงานวิจัยของ Claroty Team82 ซึ่งแสดงให้เห็นว่าช่องโหว่ทั้งสองรายการสามารถถูกใช้ประโยชน์เพื่อดำเนินการ Remote Code Execution (RCE) บนระบบ Danfoss AK-SM 800A ที่เปิด Management Interface ให้เข้าถึงผ่านอินเทอร์เน็ตได้
นอกจากนี้ Cybernews ยังระบุว่ามีแพตช์สำหรับอุปกรณ์ควบคุม Danfoss 3 รุ่นเผยแพร่แล้วตั้งแต่วันที่ 18 กันยายน แต่ยังไม่มีข้อมูลยืนยันว่าอุปกรณ์ที่ได้รับผลกระทบจากเหตุการณ์นี้มีสถานะการอัปเดตอย่างไร
อย่างไรก็ตาม ยังไม่มีหลักฐานยืนยันว่าผู้โจมตีใช้ CVE-2025-41450 หรือ CVE-2025-41451 ในเหตุการณ์โจมตีซูเปอร์มาร์เก็ตฝรั่งเศสครั้งนี้
ข้อมูลดังกล่าวจึงเป็นประเด็นด้านความเสี่ยงที่เกี่ยวข้องกับระบบประเภทนี้ ไม่ใช่ข้อสรุปถึงสาเหตุหรือวิธีการที่ใช้ในการโจมตีจริง
เมื่ออุปกรณ์ OT ถูกเปิดเผยบนอินเทอร์เน็ต ความเสี่ยงอาจเพิ่มสูงขึ้น
อีกหนึ่งประเด็นสำคัญจากรายงาน BleepingComputer คือการค้นพบอุปกรณ์ Danfoss จำนวนมากที่สามารถเข้าถึงได้ผ่านอินเทอร์เน็ต
Baptiste Robert ผู้บริหาร Predicta Lab รายงานการค้นพบระบบ Danfoss ที่เปิดเผยต่ออินเทอร์เน็ตจำนวน 2,752 ระบบ โดยในจำนวนนี้อยู่ในประเทศฝรั่งเศส 1,590 ระบบ
ขณะเดียวกัน Shodan ซึ่งเป็นเครื่องมือค้นหาอุปกรณ์ที่เชื่อมต่อกับอินเทอร์เน็ต ยังแสดงข้อมูลอุปกรณ์ Danfoss ที่สามารถเข้าถึงผ่านอินเทอร์เน็ตมากกว่า 4,500 อุปกรณ์
อย่างไรก็ตาม จำนวนเหล่านี้เป็นข้อมูลของระบบที่ตรวจพบว่าเข้าถึงได้ผ่านอินเทอร์เน็ต ไม่ได้หมายความว่าอุปกรณ์ทั้งหมดมีช่องโหว่หรือถูกโจมตี
ข้อมูลดังกล่าวแสดงถึงความสำคัญของการบริหารจัดการ Attack Surface โดยเฉพาะอุปกรณ์ Operational Technology (OT) ที่มีช่องทางเชื่อมต่อจากภายนอก
ในปัจจุบัน ระบบ OT ไม่ได้จำกัดอยู่เฉพาะเครื่องจักรในโรงงานอุตสาหกรรม แต่ยังครอบคลุมระบบควบคุมอาคาร ระบบทำความเย็น คลังสินค้า ระบบสาธารณูปโภค และอุปกรณ์ที่ใช้ควบคุมกระบวนการทำงานจริง
การเชื่อมต่ออุปกรณ์เหล่านี้เข้ากับเครือข่ายช่วยเพิ่มประสิทธิภาพในการบริหารจัดการ แต่หากขาดมาตรการป้องกันที่เหมาะสม ไม่ว่าจะเป็นการกำหนดสิทธิ์การเข้าถึง การตรวจสอบช่องโหว่ หรือการควบคุมการเชื่อมต่อจากระยะไกล ก็อาจกลายเป็นช่องทางให้ผู้โจมตีเข้าถึงระบบสำคัญได้
โดยเฉพาะระบบที่ใช้ซอฟต์แวร์รุ่นเก่า (Legacy Systems) ซึ่งอาจมีข้อจำกัดในการอัปเดตหรือไม่ได้รับการสนับสนุนด้านความปลอดภัยอย่างต่อเนื่อง
Proactive OT Security ป้องกันก่อนเกิดเหตุ ลดความเสี่ยงก่อนกระทบธุรกิจ
การแทรกแซงคำสั่งควบคุมอุปกรณ์เพียงบางส่วนก็อาจส่งผลกระทบต่อธุรกิจได้ โดยไม่จำเป็นต้องเป็นการโจรกรรมข้อมูลหรือโจมตีด้วย Ransomware เท่านั้น
ดังนั้น องค์กรจึงควรให้ความสำคัญกับ Proactive OT Security หรือการป้องกันเชิงรุก เพื่อค้นหา ประเมิน และลดความเสี่ยงก่อนเกิดความเสียหาย ผ่าน 5 แนวทางสำคัญ ที่ครอบคลุมตั้งแต่การจัดการช่องโหว่ การควบคุมการเข้าถึง ไปจนถึงการเฝ้าระวังและรับมือภัยคุกคาม ดังนี้
1. OT Asset Visibility & Risk Assessment มองเห็นสินทรัพย์และประเมินความเสี่ยง
การป้องกันระบบ OT เริ่มต้นจากการทำความเข้าใจว่าองค์กรมีอุปกรณ์ใดเชื่อมต่ออยู่ในเครือข่าย อุปกรณ์เหล่านั้นใช้ซอฟต์แวร์หรือ Firmware เวอร์ชันใด และมีความเสี่ยงด้านความปลอดภัยอย่างไร
การสำรวจและประเมินความเสี่ยงของ OT Assets ช่วยให้องค์กรระบุอุปกรณ์ที่ล้าสมัย มีช่องโหว่ หรือเปิดให้เข้าถึงจากภายนอกโดยไม่จำเป็น เพื่อจัดลำดับความสำคัญและวางแผนลดความเสี่ยงได้อย่างเหมาะสม
2. Vulnerability Management: จัดการช่องโหว่ก่อนถูกนำไปใช้โจมตี
ช่องโหว่ที่มีการเปิดเผยต่อสาธารณะอาจกลายเป็นโอกาสให้ผู้โจมตีค้นหาและใช้ประโยชน์จากจุดอ่อนของระบบได้ องค์กรจึงควรมีกระบวนการตรวจสอบ ติดตาม และจัดลำดับความสำคัญของช่องโหว่ในอุปกรณ์ OT อย่างต่อเนื่อง รวมถึงตรวจสอบแพตช์และคำแนะนำด้านความปลอดภัยจากผู้ผลิต
สำหรับระบบที่ไม่สามารถอัปเดตได้ทันที ควรพิจารณามาตรการลดความเสี่ยงเพิ่มเติม เช่น การจำกัดการเข้าถึงหรือการแยกเครือข่าย โดยคำนึงถึงความต่อเนื่องในการทำงานของอุปกรณ์เป็นสำคัญ
3. OT Network Security: จำกัดการเข้าถึงระบบควบคุมสำคัญ
ระบบ OT ที่เกี่ยวข้องกับการควบคุมอุปกรณ์และกระบวนการดำเนินงานไม่ควรถูกเปิดให้เข้าถึงจากภายนอกโดยไม่มีการควบคุมที่เหมาะสม
การแบ่งแยกเครือข่าย (Network Segmentation) การควบคุม Remote Access การกำหนดสิทธิ์ผู้ใช้งาน และการยืนยันตัวตน สามารถช่วยลดโอกาสที่ผู้โจมตีจะเข้าถึงหรือขยายการโจมตีไปยังระบบควบคุมสำคัญได้
นอกจากนี้ องค์กรควรประเมินความเสี่ยงจากการเชื่อมต่อของ Third-Party Service Providers ที่มีหน้าที่ดูแลหรือบริหารจัดการระบบ OT จากระยะไกลด้วย
4. OT Threat Monitoring & Detection: ตรวจจับความผิดปกติก่อนเกิดผลกระทบรุนแรง
การเฝ้าระวังความปลอดภัยของระบบ OT ควรครอบคลุมทั้งกิจกรรมในเครือข่ายและความผิดปกติที่เกี่ยวข้องกับระบบควบคุม
ตัวอย่างเช่น การเข้าถึง Management Interface จากแหล่งที่ไม่คุ้นเคย การเปลี่ยนแปลงการตั้งค่าที่ไม่ได้รับอนุญาต หรือการส่งคำสั่งควบคุมที่ผิดไปจากรูปแบบการทำงานปกติ
นอกจากนี้ การเชื่อมโยงข้อมูลความปลอดภัยทางไซเบอร์กับการแจ้งเตือนจากระบบปฏิบัติการ เช่น อุณหภูมิที่เพิ่มสูงขึ้นผิดปกติหรือสถานะของอุปกรณ์ที่เปลี่ยนแปลงอย่างไม่คาดคิด อาจช่วยให้ทีมงานตรวจพบและตรวจสอบเหตุการณ์ได้รวดเร็วยิ่งขึ้น
5. Incident Response & Business Continuity: เตรียมพร้อมจำกัดความเสียหาย
แม้จะมีมาตรการป้องกันเชิงรุกแล้ว องค์กรยังจำเป็นต้องเตรียมแผนรับมือเหตุการณ์ที่อาจส่งผลกระทบต่อระบบ OT
โดยควรกำหนดขั้นตอนการตอบสนองต่อเหตุการณ์ ผู้รับผิดชอบ วิธีแยกระบบที่ได้รับผลกระทบ และแนวทางกู้คืนการทำงานอย่างปลอดภัย รวมถึงประสานงานระหว่างทีม IT Security และทีมปฏิบัติการที่ดูแลระบบ OT
การเตรียมความพร้อมเหล่านี้ช่วยให้องค์กรสามารถตอบสนองต่อเหตุการณ์ได้อย่างเป็นระบบ และลดโอกาสที่ความผิดปกติจะขยายเป็นความเสียหายทางธุรกิจในวงกว้าง
ป้องกันก่อนเกิดเหตุ ด้วย OT Security Solutions จาก BMSP
เหตุการณ์ Cyberattack ระบบทำความเย็นในฝรั่งเศสเป็นอีกหนึ่งบทเรียนว่าความเสียหายจากภัยไซเบอร์ไม่ได้จำกัดอยู่เพียงข้อมูลหรือระบบ IT แต่สามารถกระทบต่ออุปกรณ์ สินค้า กระบวนการทำงาน และความต่อเนื่องในการดำเนินธุรกิจได้โดยตรง
การป้องกันจึงไม่ควรรอจนกว่าระบบจะถูกโจมตี แต่ควรเริ่มต้นจากการมองเห็นสินทรัพย์ ประเมินความเสี่ยง ลดช่องทางการเข้าถึงที่ไม่จำเป็น และเฝ้าระวังความผิดปกติอย่างต่อเนื่อง
BMSP พร้อมช่วยองค์กรยกระดับความปลอดภัยของระบบ Operational Technology (OT) ด้วยโซลูชัน OT Security ที่ครอบคลุมตั้งแต่การสำรวจสินทรัพย์ (Asset Visibility) การประเมินความเสี่ยง (Risk Assessment) การจัดการช่องโหว่ (Vulnerability Management) การเสริมความปลอดภัยของเครือข่าย (Network Security) ไปจนถึงการเฝ้าระวังและตรวจจับภัยคุกคาม (Threat Monitoring & Detection)
พร้อมด้วยบริการ Cybersecurity และ IT Managed Services แบบ End-to-End เพื่อช่วยให้องค์กรสามารถบริหารจัดการความปลอดภัยของระบบ IT และ OT ได้อย่างเหมาะสมกับสภาพแวดล้อมและความเสี่ยงทางธุรกิจ
เพราะ Cyberattack อาจสร้างความเสียหายได้มากกว่าที่คิด การป้องกันเชิงรุกตั้งแต่วันนี้จึงเป็นสิ่งสำคัญในการลดความเสี่ยงและปกป้องชื่อเสียงและความต่อเนื่องของธุรกิจในระยะยาว
สนใจโซลูชัน OT Security หรือบริการ Cybersecurity สำหรับองค์กร สามารถติดต่อทีมผู้เชี่ยวชาญ BMSP เพื่อประเมินความเสี่ยงและวางแนวทางยกระดับความปลอดภัยของระบบสำคัญ
แหล่งอ้างอิง
- (12 October 2026). Cyberattack shuts down refrigerators at French supermarkets.
https://www.bleepingcomputer.com/news/security/cyberattack-shuts-down-refrigerators-at-french-supermarkets/ - Cybernews. Hackers turn up supermarket fridges to 50°C, threatening millions in food losses.
https://cybernews.com/security/danfoss-refrigeration-hack-france-supermarkets/