 ไทย
 English
การรักษาความปลอดภัยของข้อมูลไม่ได้หมายถึงเพียงการป้องกันไม่ให้ข้อมูลรั่วไหล หรือป้องกัน Hacker เข้าถึงระบบขององค์กรเท่านั้น แต่ยังต้องดูแลให้ข้อมูลมีความถูกต้อง ไม่ถูกแก้ไขโดยไม่ได้รับอนุญาต และสามารถเข้าถึงข้อมูลหรือระบบที่สำคัญได้เมื่อต้องการใช้งาน
ลองนึกถึงระบบที่เก็บข้อมูลลูกค้า หากระบบสามารถป้องกันบุคคลภายนอกไม่ให้เข้าถึงข้อมูลได้ แต่ข้อมูลภายในถูกแก้ไขโดยไม่ทราบสาเหตุ หรือระบบไม่สามารถใช้งานได้ในช่วงเวลาสำคัญ ก็ยังถือว่ามีความเสี่ยงด้าน Information Security เช่นเดียวกัน
แนวคิด CIA Triad จึงถูกนำมาใช้เป็นหนึ่งในหลักการพื้นฐานของ Information Security เพื่อช่วยให้มองความปลอดภัยของข้อมูลและระบบได้ครอบคลุม 3 ด้าน ได้แก่ Confidentiality, Integrity และ Availability
Key Takeaways
- CIA Triad ประกอบด้วย Confidentiality, Integrity และ Availability ซึ่งเป็นหลักการพื้นฐานของ Information Security
- Cybersecurity ที่มีประสิทธิภาพไม่ควรมุ่งเน้นเฉพาะการป้องกัน Data Breach แต่ต้องคำนึงถึงความถูกต้องของข้อมูลและความพร้อมใช้งานของระบบด้วย
- CIA Triad สามารถนำมาใช้เป็นแนวคิดประกอบการประเมิน Cyber Risk และช่วยให้องค์กรพิจารณา Security Control ให้เหมาะสมกับข้อมูล ระบบ และผลกระทบทางธุรกิจ
Table of Contents
CIA Triad คืออะไร?
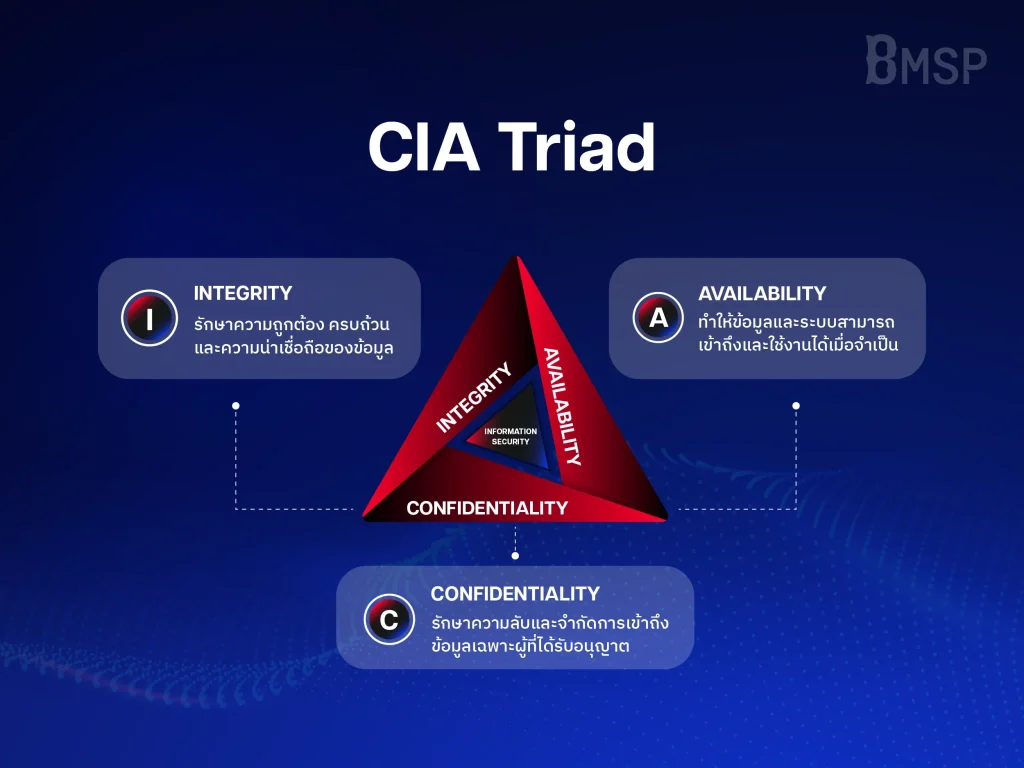
CIA Triad เป็นแนวคิดพื้นฐานด้าน Information Security ที่ใช้พิจารณาว่าข้อมูลและระบบสารสนเทศได้รับการปกป้องอย่างเหมาะสมหรือไม่ โดยคำว่า CIA มาจากองค์ประกอบสำคัญ 3 ด้าน ได้แก่
- Confidentiality – การรักษาความลับของข้อมูล
- Integrity – การรักษาความถูกต้องและครบถ้วนของข้อมูล
- Availability – การรักษาความพร้อมใช้งานของข้อมูลและระบบ
NIST อธิบาย Information Security ว่าเป็นการปกป้องข้อมูลและระบบจากการเข้าถึง การใช้งาน การเปิดเผย การรบกวน การแก้ไข หรือการทำลายโดยไม่ได้รับอนุญาต เพื่อให้เกิด Confidentiality, Integrity และ Availability และในเอกสารของ NIST ยังกล่าวถึงองค์ประกอบทั้งสามว่าเป็นสามเสาหลักของ CIA Triad โดยตรง
ทั้งสามองค์ประกอบต้องได้รับการพิจารณาร่วมกัน เพราะเหตุการณ์ด้าน Cybersecurity หนึ่งเหตุการณ์อาจไม่ได้สร้างผลกระทบเพียงด้านเดียว ตัวอย่างเช่น Ransomware อาจทำให้ระบบใช้งานไม่ได้ ขณะเดียวกันผู้โจมตีก็อาจขโมยข้อมูลออกจากองค์กรก่อนเข้ารหัสข้อมูลได้ด้วย
1. Confidentiality คืออะไร? การรักษาความลับของข้อมูล
Confidentiality คือการรักษาข้อจำกัดในการเข้าถึงและเปิดเผยข้อมูล เพื่อให้ข้อมูลสามารถเข้าถึงได้เฉพาะบุคคลหรือระบบที่ได้รับอนุญาต รวมถึงการปกป้องข้อมูลส่วนบุคคลและข้อมูลที่เป็นกรรมสิทธิ์ขององค์กร ซึ่งสอดคล้องกับนิยามของ NIST ที่ให้ความสำคัญกับการรักษาข้อจำกัดในการเข้าถึงและเปิดเผยข้อมูล
ข้อมูลที่องค์กรต้องให้ความสำคัญกับ Confidentiality มีได้หลายประเภท เช่น ข้อมูลส่วนบุคคลของลูกค้าและพนักงาน ข้อมูลทางการเงิน Username และ Password ข้อมูลทางธุรกิจ ทรัพย์สินทางปัญญา รวมถึงข้อมูลภายในที่ไม่ควรถูกเปิดเผยต่อบุคคลภายนอก
ความเสี่ยงที่อาจส่งผลต่อ Confidentiality ได้แก่ Data Breach, Unauthorized Access, Credential Theft, Account Compromise และ Phishing ซึ่งอาจเปิดโอกาสให้ผู้โจมตีเข้าถึงหรือขโมยข้อมูลสำคัญออกจากองค์กร
แนวทางที่สามารถนำมาใช้เพื่อสนับสนุน Confidentiality เช่น Access Control, Multi-Factor Authentication (MFA), Data Encryption, Role-Based Access Control (RBAC), Principle of Least Privilege และ Data Classification
ตัวอย่างเช่น การกำหนดสิทธิ์ตามหน้าที่ของพนักงานช่วยลดการเข้าถึงข้อมูลที่ไม่จำเป็น ขณะที่ MFA ช่วยเพิ่มขั้นตอนในการยืนยันตัวตน และ Encryption ช่วยลดความเสี่ยงที่ข้อมูลจะถูกอ่านได้หากตกไปอยู่ในมือของผู้ที่ไม่ได้รับอนุญาต
2. Integrity คืออะไร? การรักษาความถูกต้องและครบถ้วนของข้อมูล
Integrity คือการปกป้องข้อมูลจากการแก้ไขหรือทำลายโดยไม่เหมาะสม เพื่อให้ข้อมูลยังคงมีความถูกต้อง ครบถ้วน และสามารถเชื่อถือได้
Information Security จึงไม่ได้จบเพียงการทำให้ข้อมูลเป็นความลับ เพราะถึงแม้ไม่มีข้อมูลรั่วไหล แต่หากข้อมูลสำคัญขององค์กรถูกแก้ไขโดยไม่ได้รับอนุญาต ผลกระทบต่อธุรกิจก็อาจรุนแรงได้เช่นกัน
ตัวอย่างเช่น ผู้โจมตีอาจไม่ได้ขโมยข้อมูลธุรกรรมออกจากระบบ แต่เลือกเปลี่ยนแปลงหมายเลขบัญชีหรือจำนวนเงินแทน หรือ Malware อาจเข้าไปแก้ไขหรือลบข้อมูลสำคัญในระบบ ในกรณีเหล่านี้ Confidentiality อาจไม่ได้รับผลกระทบโดยตรง แต่ Integrity ของข้อมูลถูกทำลายไปแล้ว
ความเสี่ยงที่เกี่ยวข้องจึงครอบคลุมตั้งแต่ การแก้ไขข้อมูลธุรกรรมโดยมิชอบ การเปลี่ยนแปลงข้อมูลใน Database, Malware, Unauthorized Configuration Change ไปจนถึง Insider Threat
องค์กรสามารถลดความเสี่ยงเหล่านี้ได้ด้วยมาตรการ เช่น Access Control, File Integrity Monitoring, Audit Logging, Change Management, Hashing, Digital Signature รวมถึง Backup และ Version Control
โดยเฉพาะ Audit Logging และการติดตามการเปลี่ยนแปลงจะช่วยให้องค์กรสามารถตรวจสอบย้อนหลังได้ว่า มีการเปลี่ยนแปลงข้อมูลหรือ Configuration ใด เมื่อใด เกิดจากผู้ใช้งานรายใด และเป็นการดำเนินการที่ได้รับอนุญาตหรือไม่
3. Availability คืออะไร? การรักษาความพร้อมใช้งานของข้อมูลและระบบ
Availability คือการทำให้ผู้ที่ได้รับอนุญาตสามารถเข้าถึงและใช้งานข้อมูล ระบบ และบริการที่จำเป็นได้อย่างเหมาะสมในเวลาที่ต้องการ โดย NIST ให้ความสำคัญกับการเข้าถึงและใช้งานข้อมูลอย่างทันเวลาและเชื่อถือได้
ระบบที่ปลอดภัยจึงไม่ได้หมายความเพียงว่าข้อมูลไม่รั่วไหลและไม่ถูกแก้ไขเท่านั้น เพราะหากผู้ใช้งานไม่สามารถเข้าถึงระบบได้ในช่วงเวลาสำคัญ ธุรกิจก็อาจไม่สามารถดำเนินงานต่อได้
ตัวอย่างเช่น ระบบ E-Commerce ที่ไม่สามารถให้บริการได้ ระบบ ERP ที่พนักงานเข้าใช้งานไม่ได้ หรือระบบของโรงพยาบาลที่ไม่สามารถเรียกดูข้อมูลที่จำเป็นได้ ล้วนสามารถส่งผลต่อการดำเนินงาน แม้ข้อมูลจะไม่ได้ถูกขโมยหรือเปลี่ยนแปลงก็ตาม
ความเสี่ยงที่ส่งผลต่อ Availability ได้แก่ DDoS Attack, Ransomware, Hardware Failure, Network Outage, System Downtime, Cloud Service Outage และ System Misconfiguration
แนวทางที่ช่วยเพิ่ม Availability มีตั้งแต่ Data Backup, Disaster Recovery, Business Continuity Planning, Redundancy, High Availability, Load Balancing, Continuous Monitoring ไปจนถึง Incident Response
ในการเก็บข้อมูล องค์กรไม่ควรมีแค่ Backup แต่องค์กรควรมีทั้งกระบวนการกู้คืน ระบบสำรอง การตรวจสอบสถานะระบบ และแผนรับมือเหตุการณ์ เพื่อช่วยลด Downtime และทำให้ระบบสำคัญสามารถกลับมาให้บริการได้เร็วที่สุดเมื่อเกิดIncident
ทำไม CIA Triad จึงสำคัญต่อ Cybersecurity ขององค์กร?
หนึ่งในประโยชน์สำคัญของ CIA Triad คือช่วยให้องค์กรไม่มอง Cybersecurity เฉพาะในมิติของการรั่วไหลของข้อมูล เพราะ Cyber Threat หนึ่งเหตุการณ์สามารถสร้างผลกระทบได้หลายด้านพร้อมกัน ตัวอย่างเช่น
Ransomware อาจเข้ารหัสข้อมูลจนระบบไม่สามารถใช้งานได้ ส่งผลต่อ Availability ขณะเดียวกัน หากผู้โจมตีขโมยข้อมูลออกจากระบบก่อนเข้ารหัส ก็อาจกระทบ Confidentiality และหากข้อมูลถูกเปลี่ยนแปลงหรือทำลายก็สามารถกระทบ Integrity เพิ่มเติมได้
Account Compromise เป็นอีกตัวอย่างหนึ่ง หากบัญชีผู้ใช้งานถูกยึด ผู้โจมตีอาจเข้าถึงข้อมูลที่ไม่ควรเข้าถึง ส่งผลต่อ Confidentiality และหากใช้บัญชีดังกล่าวแก้ไขหรือลบข้อมูลก็จะกระทบต่อ Integrity ด้วย
ขณะที่ System Misconfiguration เช่น การกำหนด Permission ผิด อาจทำให้ข้อมูลที่ควรเป็นข้อมูลภายในสามารถเข้าถึงได้จากภายนอก หรือ Configuration ที่ผิดพลาดอาจทำให้บริการหยุดทำงาน ซึ่งทำให้เหตุการณ์เดียวกระทบทั้งConfidentiality และ Availability ได้
การใช้ CIA Triad เป็นมุมมองประกอบการวิเคราะห์จึงช่วยให้องค์กรเห็นผลกระทบของ Cyber Threat ได้ครบถ้วนกว่าการพิจารณาเพียงว่าระบบถูกโจมตีหรือไม่
CIA Triad นำมาใช้กับการบริหารความเสี่ยงขององค์กรได้อย่างไร?
องค์กรสามารถนำ CIA Triad มาใช้เป็นหนึ่งในแนวคิดประกอบการประเมินความเสี่ยงด้าน Information Security โดยเริ่มจากการพิจารณาข้อมูล ระบบ หรือ Business Service ที่มีความสำคัญ จากนั้นประเมินว่าหากเกิดเหตุการณ์ด้าน Security จะส่งผลต่อ Confidentiality, Integrity และ Availability อย่างไร
ตัวอย่างคำถามที่สามารถนำมาใช้ได้ ได้แก่
- หากข้อมูลนี้ถูกเปิดเผยต่อบุคคลที่ไม่ได้รับอนุญาต จะสร้างผลกระทบต่อองค์กร ลูกค้า หรือคู่ค้ามากน้อยเพียงใด?
- หากข้อมูลถูกเปลี่ยนแปลงจนไม่สามารถเชื่อถือได้ จะส่งผลต่อกระบวนการทำงานหรือการตัดสินใจทางธุรกิจอย่างไร?
- หากระบบหยุดให้บริการเป็นเวลา 1 ชั่วโมง 1 วัน หรือหลายวัน ธุรกิจจะได้รับผลกระทบอย่างไร?
แนวคิดนี้ยังสอดคล้องกับการประเมิน Impact ในงานด้าน Information Security โดย NIST ระบุถึงผลกระทบที่อาจเกิดกับการดำเนินงาน สินทรัพย์ บุคคล หรือองค์กรอื่น จากการสูญเสีย Confidentiality, Integrity หรือ Availability ของข้อมูลหรือระบบ
เมื่อทราบผลกระทบแล้ว องค์กรจึงสามารถนำข้อมูลเหล่านี้ไปประกอบการจัดลำดับความเสี่ยงและพิจารณา Security Control ให้เหมาะสม เช่น ระบบที่ต้องให้บริการตลอด 24 ชั่วโมงอาจต้องให้ความสำคัญกับ High Availability และ Disaster Recovery มากเป็นพิเศษ ขณะที่ Database ที่จัดเก็บข้อมูลส่วนบุคคลจำนวนมากอาจต้องให้ความสำคัญกับAccess Control และ Encryption เพิ่มขึ้น
อย่างไรก็ตาม การรักษา CIA ไม่ควรพึ่งพา Technology เพียงอย่างเดียว แต่ควรครอบคลุมทั้ง People, Process และTechnology ตั้งแต่บุคลากร กระบวนการกำหนดสิทธิ์ นโยบายภายใน การตรวจสอบ การรับมือ Incident ไปจนถึงเครื่องมือ Cybersecurity ที่องค์กรเลือกใช้
ตัวอย่างการนำ CIA Triad มาใช้ในองค์กร
เพื่อให้เห็นภาพชัดเจนขึ้น ลองพิจารณาการประยุกต์ใช้ CIA Triad กับระบบที่พบได้ทั่วไปในองค์กร
Customer Database
สำหรับ Database ที่จัดเก็บข้อมูลลูกค้า Confidentiality อาจหมายถึงการกำหนดสิทธิ์และเข้ารหัสข้อมูล เพื่อไม่ให้ผู้ที่ไม่มีสิทธิ์สามารถเข้าถึงข้อมูลได้
ด้าน Integrity องค์กรควรควบคุมว่าใครสามารถแก้ไขข้อมูล พร้อมมี Audit Log หรือระบบบันทึกการเปลี่ยนแปลง เพื่อให้สามารถตรวจสอบย้อนหลังได้
ส่วน Availability ควรมี Backup และกระบวนการกู้คืนที่เหมาะสม เพื่อให้สามารถนำข้อมูลกลับมาใช้งานได้หากเกิดความเสียหายหรือระบบหลักไม่สามารถให้บริการได้
Cloud หรือ Business Application
สำหรับระบบ Cloud หรือ Business Application องค์กรอาจใช้ MFA และ Identity & Access Management (IAM) เพื่อสนับสนุน Confidentiality และควบคุมการเข้าถึง
ในด้าน Integrity สามารถตรวจสอบ Configuration Change, Activity Log และสิทธิ์ของผู้ดูแลระบบ เพื่อให้ตรวจพบการเปลี่ยนแปลงที่ผิดปกติ
ส่วน Availability อาจอาศัย Redundancy, Continuous Monitoring, Backup และ Disaster Recovery เพื่อเพิ่มความต่อเนื่องในการให้บริการ
ระบบ Email ขององค์กร
ระบบ Email ถือเป็นอีกหนึ่งระบบที่ CIA ทั้งสามด้านมีความสำคัญ
ด้าน Confidentiality องค์กรต้องลดความเสี่ยงจาก Account Compromise และ Unauthorized Access เพื่อป้องกันบุคคลอื่นเข้าถึงข้อความหรือข้อมูลสำคัญ
ด้าน Integrity ต้องคำนึงถึงการปลอมแปลงหรือแก้ไขข้อมูล รวมถึงความน่าเชื่อถือของผู้ส่งและข้อความ
ขณะที่ Availability หมายถึงการทำให้ระบบ Email สามารถใช้งานได้อย่างต่อเนื่อง เพราะหากระบบหยุดทำงาน การสื่อสารทั้งภายในและภายนอกองค์กรอาจได้รับผลกระทบทันที
ตัวอย่างเหล่านี้แสดงให้เห็นว่า Security Control หนึ่งมาตรการอาจช่วยสนับสนุน CIA ได้มากกว่าหนึ่งด้าน และแต่ละระบบก็อาจมีระดับความสำคัญของ Confidentiality, Integrity และ Availability แตกต่างกันไปตามลักษณะการใช้งานและผลกระทบต่อธุรกิจ
สรุปสาระสำคัญ
CIA Triad ช่วยให้องค์กรมอง Information Security ผ่านองค์ประกอบพื้นฐาน 3 ด้าน คือ Confidentiality, Integrity และ Availability ตั้งแต่การป้องกันข้อมูลไม่ให้ถูกเปิดเผยต่อผู้ที่ไม่มีสิทธิ์ การรักษาข้อมูลให้มีความถูกต้องและน่าเชื่อถือ ไปจนถึงการทำให้ข้อมูลและระบบพร้อมใช้งานเมื่อต้องการ
แนวคิดนี้ยังช่วยให้องค์กรมอง Cyber Risk ได้รอบด้านมากขึ้น เพราะ Security Incident ไม่จำเป็นต้องเป็นเหตุการณ์ Data Breach เสมอไป การแก้ไขข้อมูล การทำลายข้อมูล หรือการทำให้ระบบไม่สามารถให้บริการได้ ต่างก็สามารถสร้างผลกระทบต่อธุรกิจได้เช่นกัน
ดังนั้น การนำ CIA Triad มาใช้ประกอบการประเมินข้อมูลและระบบที่สำคัญ จะช่วยให้องค์กรเห็นว่าควรให้ความสำคัญกับการปกป้องส่วนใด และสามารถเลือก Security Control ให้เหมาะสมกับลักษณะความเสี่ยงและผลกระทบทางธุรกิจได้มากขึ้น
เสริมความมั่นคงปลอดภัยขององค์กรด้วย Cybersecurity Services จาก BMSP
การรักษา Confidentiality, Integrity และ Availability อย่างมีประสิทธิภาพจำเป็นต้องอาศัยทั้ง Technology กระบวนการบริหารจัดการ และบุคลากรที่มีความเชี่ยวชาญ เพื่อช่วยป้องกัน ตรวจจับ และรับมือกับ Cyber Threat ที่อาจส่งผลต่อข้อมูลและระบบขององค์กร
BMSP ให้บริการ Cybersecurity และ IT Managed Services แบบ End-to-End ครอบคลุมตั้งแต่การบริหารจัดการ IT Infrastructure การป้องกันภัยคุกคาม การตรวจจับและเฝ้าระวัง ไปจนถึงบริการ CSOC และการดูแลด้าน Cybersecurity อย่างต่อเนื่อง โดยครอบคลุมทั้งระบบภายในองค์กรและ Cloud Environment
นอกจากนี้ BMSP ยังได้รับการรับรอง ISO/IEC 27001:2022 ด้าน Information Security Management System (ISMS) จาก INTERCERT ซึ่งสะท้อนถึงการให้ความสำคัญกับการบริหารจัดการ Information Security อย่างเป็นระบบตามมาตรฐานสากล
หากองค์กรต้องการนำ CIA Triad มาใช้ประกอบการประเมินข้อมูลและระบบที่สำคัญหรือกำลังมองหา Trusted Cybersecurity Partner ที่สามารถสนับสนุนตั้งแต่การวางระบบไปจนถึงการดูแลอย่างต่อเนื่อง สามารถปรึกษาทีมผู้เชี่ยวชาญของ BMSP เพื่อประเมินความต้องการและเลือกแนวทางที่เหมาะสมกับธุรกิจได้
References
- NIST – Confidentiality, Integrity, Availability (CIA)