 ไทย
 English
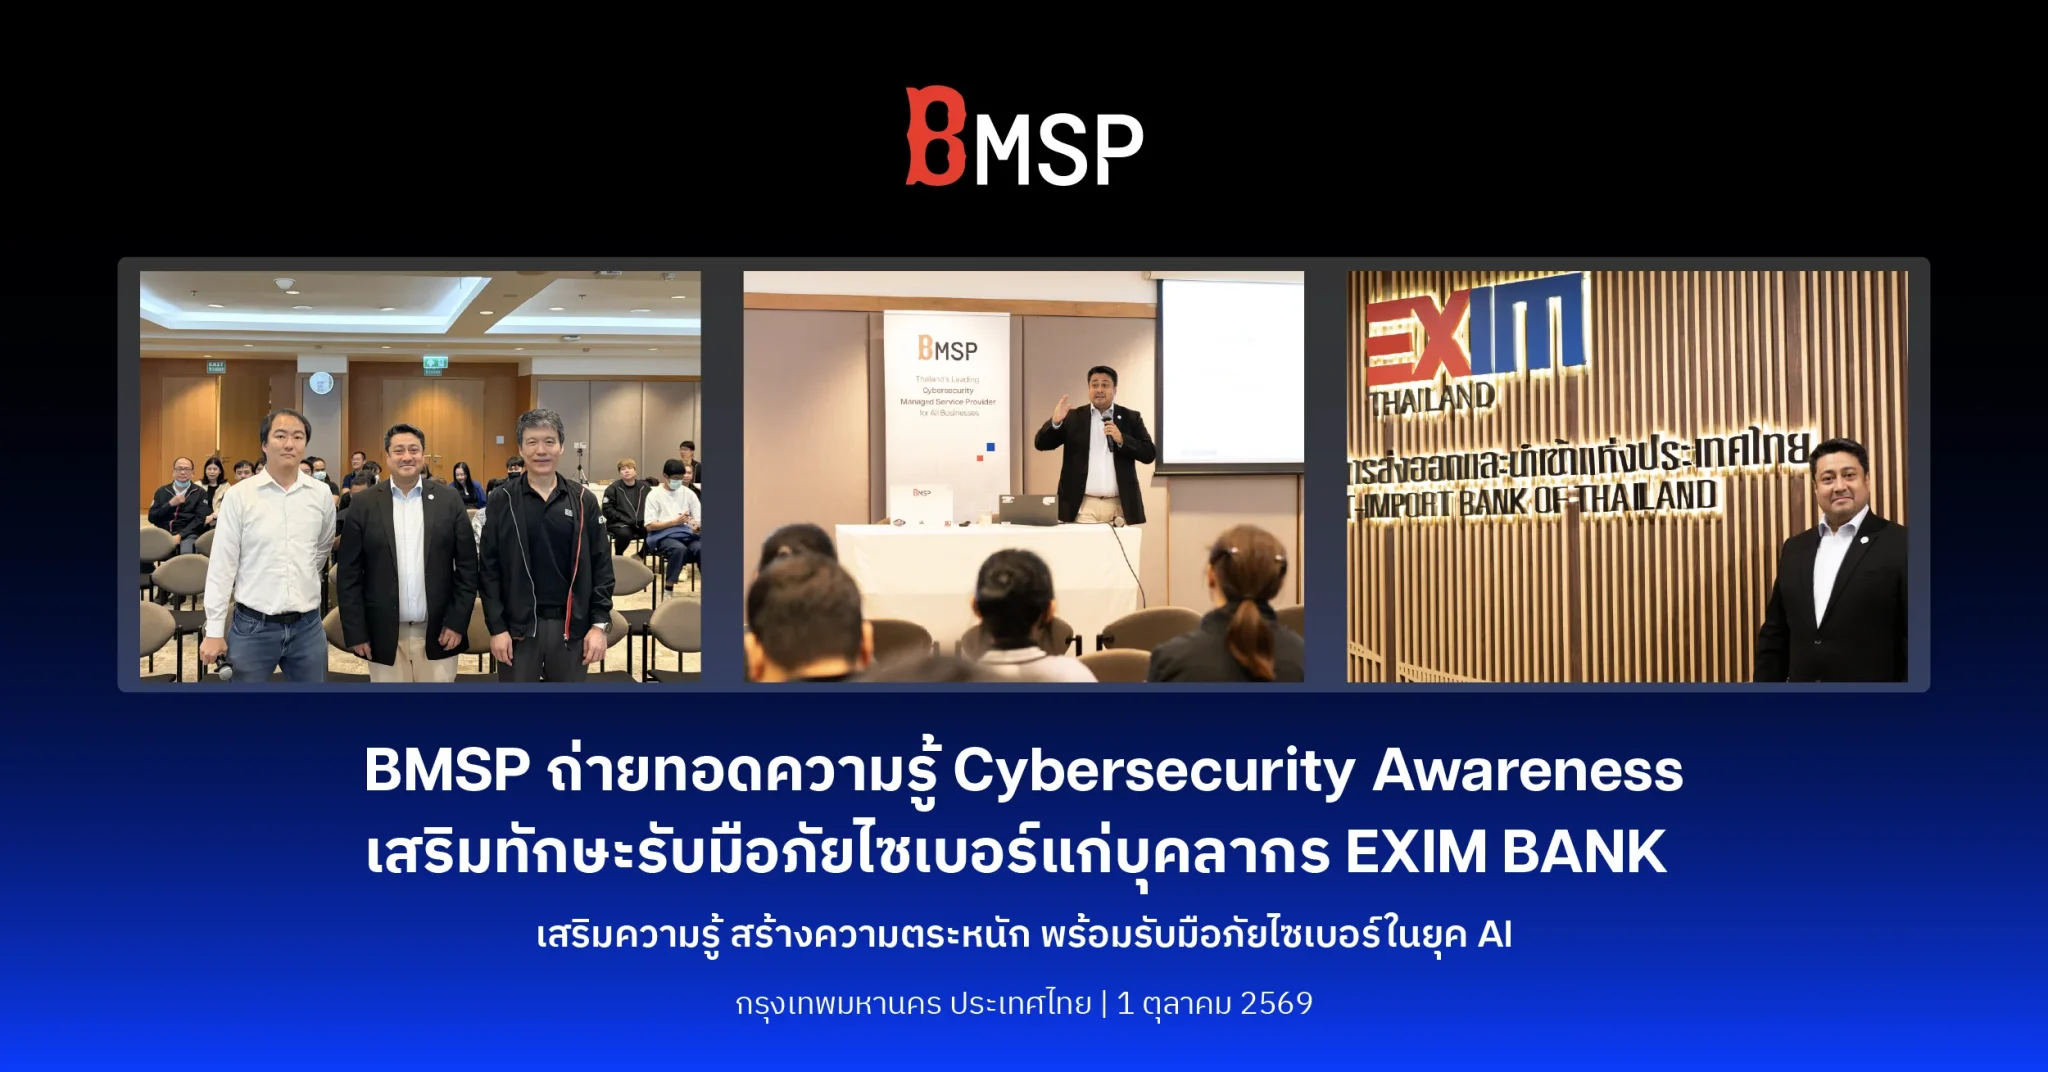
ธนาคารเพื่อการส่งออกและนำเข้าแห่งประเทศไทย (EXIM BANK) ได้จัดกิจกรรม Cybersecurity Awareness Training ณ สำนักงานใหญ่ เมื่อวันที่ 1 ตุลาคมที่ผ่านมา โดยเชิญ BMSP ในฐานะผู้เชี่ยวชาญด้าน Cybersecurity ร่วมเป็นวิทยากรถ่ายทอดความรู้ นำโดยคุณ Kris Navani, Co-Founder และ Director จาก BMSP เพื่อเสริมสร้างความตระหนักรู้ด้านความปลอดภัยไซเบอร์ให้แก่บุคลากร โดยมุ่งเน้นภัยคุกคามที่สามารถเกิดขึ้นได้จริงทั้งในการทำงานและชีวิตประจำวัน พร้อมแนวทางในการสังเกต ป้องกัน และรับมือ เพื่อช่วยลดความเสี่ยงก่อนที่ภัยคุกคามจะส่งผลกระทบต่อข้อมูลหรือระบบขององค์กร
ปัจจุบันรูปแบบการโจมตีทางไซเบอร์ไม่ได้จำกัดอยู่เพียงการโจมตีระบบโดยตรง แต่ผู้โจมตียังใช้พฤติกรรม ความไว้วางใจ และความผิดพลาดของผู้ใช้งานเป็นช่องทางสำคัญในการเข้าถึงองค์กร อีกทั้งเทคโนโลยี AI ยังทำให้การหลอกลวงมีความซับซ้อนและแนบเนียนมากขึ้น การสร้าง Cybersecurity Awareness ให้กับบุคลากรจึงเป็นส่วนสำคัญในการลดความเสี่ยงตั้งแต่ต้นทาง
รู้ทัน Phishing และ Social Engineering ที่ซับซ้อนมากขึ้น
หนึ่งในหัวข้อหลักของการอบรมคือ Phishing และ Social Engineering ซึ่งยังคงเป็นวิธีที่ผู้โจมตีนิยมใช้เพื่อหลอกให้เป้าหมายเปิดเผยข้อมูลสำคัญ คลิกลิงก์ ดาวน์โหลดไฟล์ หรือดำเนินการบางอย่างตามคำสั่ง
ผู้เข้าอบรมได้เรียนรู้วิธีสังเกตอีเมลปลอม รวมถึงรูปแบบการหลอกลวงที่พบได้ในหลายช่องทาง เช่น SMS Phishing, QR Code Scam และการแอบอ้างเป็นผู้บริหารเพื่อสั่งโอนเงินหรือขอข้อมูลสำคัญ
นอกจากนี้ การพัฒนาอย่างรวดเร็วของ Generative AI ยังทำให้เกิดการโจมตีรูปแบบใหม่ เช่น AI Deepfake Voice และ Deepfake Video ซึ่งสามารถเลียนแบบเสียงหรือภาพของบุคคลได้อย่างสมจริง และอาจถูกนำมาใช้แอบอ้างเป็นผู้บริหารหรือบุคคลที่น่าเชื่อถือ ผ่านทั้งการโทรด้วยเสียงหรือ Video Call เพื่อขอให้ฝ่ายบัญชีหรือฝ่ายการเงินดำเนินการโอนเงิน หรือเปิดเผยข้อมูลสำคัญ
ดังนั้น เมื่อได้รับคำขอที่เกี่ยวข้องกับธุรกรรมทางการเงิน ข้อมูลสำคัญ หรือมีลักษณะเร่งด่วนผิดปกติ ผู้ใช้งานควรตรวจสอบตัวตนและยืนยันคำขอผ่านช่องทางที่เชื่อถือได้ก่อนดำเนินการทุกครั้ง
Malware และ Ransomware ภัยที่อาจเริ่มต้นจากการกระทำเพียงครั้งเดียว
การอบรมยังครอบคลุมความเสี่ยงจาก Malware และ Ransomware ตั้งแต่ไวรัสและไฟล์แนบอันตราย ไปจนถึงช่องทางที่หลายคนอาจมองข้าม
ตัวอย่างเช่น USB Drop Attack หรือ USB Baiting ซึ่งผู้โจมตีอาจทิ้ง USB ไว้ในสถานที่ต่าง ๆ เพื่อจูงใจให้มีคนนำไปเสียบเข้ากับคอมพิวเตอร์ รวมถึงความเสี่ยงจาก Juice Jacking ที่เกี่ยวข้องกับการเชื่อมต่ออุปกรณ์กับจุดชาร์จ USB ที่ไม่ปลอดภัย
เนื้อหาส่วนนี้ช่วยให้ผู้เข้าอบรมเห็นว่า Malware ไม่จำเป็นต้องมาจากเว็บไซต์หรืออีเมลเพียงอย่างเดียว แต่อาจเข้าสู่อุปกรณ์ผ่านพฤติกรรมเล็ก ๆ น้อย ๆ ที่เกิดขึ้นในชีวิตประจำวันได้เช่นกัน
ใช้อุปกรณ์ส่วนตัวเพื่อการทำงานอย่างปลอดภัย
เมื่อการทำงานในปัจจุบันสามารถเข้าถึงข้อมูลและระบบขององค์กรผ่านอุปกรณ์ได้จากหลายสถานที่ ความปลอดภัยของอุปกรณ์ที่ใช้ในการทำงานจึงเป็นอีกหนึ่งปัจจัยสำคัญที่ไม่ควรมองข้าม
หนึ่งในประเด็นที่เน้นในการอบรมคือ หากจำเป็นต้องใช้อุปกรณ์ส่วนตัว เช่น Notebook, Tablet หรือ Smartphone เพื่อเข้าถึงอีเมล ข้อมูล หรือระบบของบริษัท ควรมั่นใจว่าอุปกรณ์ดังกล่าวอยู่ภายใต้การใช้งานและการควบคุมของเจ้าของเพียงคนเดียว และไม่ควรใช้ร่วมกับสมาชิกคนอื่นในครอบครัว
เนื่องจากหากมีผู้อื่นนำอุปกรณ์เดียวกันไปใช้งาน เช่น เข้าเว็บไซต์ที่ไม่ปลอดภัย คลิกลิงก์ที่ไม่รู้จัก หรือติดตั้งเกมและ Software จากแหล่งที่ไม่น่าเชื่อถือ อุปกรณ์อาจตกอยู่ในความเสี่ยงจาก Malware หรือภัยไซเบอร์อื่น ๆ และหากอุปกรณ์ดังกล่าวสามารถเชื่อมต่อกับข้อมูลหรือระบบขององค์กรได้ ความเสี่ยงนั้นก็อาจส่งผลต่อองค์กรตามมาได้เช่นกัน
AI Security Awareness ใช้ AI ให้เกิดประโยชน์โดยไม่สร้างความเสี่ยงให้กับองค์กร
เมื่อ AI กลายเป็นเครื่องมือที่ถูกนำมาใช้ในการทำงานมากขึ้น การใช้งานอย่างปลอดภัยจึงเป็นอีกหนึ่งประเด็นสำคัญของ Cybersecurity Awareness ในปัจจุบัน
การอบรมได้กล่าวถึงแนวทางการใช้งานเครื่องมืออย่าง Microsoft Copilot อย่างเหมาะสม รวมถึงหลักสำคัญในการหลีกเลี่ยงการนำข้อมูลลับ ข้อมูลภายใน หรือข้อมูลที่มีความอ่อนไหวขององค์กรไปป้อนลงในบริการ AI สาธารณะโดยไม่ได้รับอนุญาต
ผู้เข้าอบรมยังได้ทำความรู้จักกับความเสี่ยงอย่าง Prompt Injection ซึ่งอาจถูกใช้เพื่อควบคุมหรือเปลี่ยนพฤติกรรมของระบบ AI และประเด็นด้าน Data Leakage ที่อาจทำให้ข้อมูลขององค์กรถูกเปิดเผยโดยไม่ตั้งใจ
เป้าหมายสำคัญไม่ใช่การหลีกเลี่ยง AI แต่คือการเข้าใจว่าข้อมูลประเภทใดสามารถใช้กับ AI ได้ เครื่องมือใดได้รับอนุญาตจากองค์กร และควรตรวจสอบผลลัพธ์จาก AI อย่างไรก่อนนำไปใช้งานจริง
Safe Internet & Account Security
อีกหนึ่งประเด็นสำคัญของการสร้างพฤติกรรมการใช้งานดิจิทัลอย่างปลอดภัย คือการดูแล Username และ Password ที่ใช้กับบริการและแพลตฟอร์มต่าง ๆ
การอบรมเน้นย้ำว่าไม่ควรใช้ Username และ Password ชุดเดียวกันกับหลายแพลตฟอร์ม เพราะหากบัญชีใดบัญชีหนึ่งถูกโจมตีหรือข้อมูลรหัสผ่านรั่วไหล ผู้โจมตีอาจนำข้อมูลชุดเดียวกันไปทดลองเข้าถึงบัญชีหรือบริการอื่น ๆ ต่อได้
ผู้ใช้งานควรระมัดระวังการบันทึกรหัสผ่านไว้บน Browser หรืออุปกรณ์ โดยเฉพาะอุปกรณ์ที่อาจมีบุคคลอื่นเข้าถึงหรือใช้งานร่วมกัน เนื่องจากหากอุปกรณ์หรือบัญชีที่ใช้จัดเก็บข้อมูลเหล่านั้นถูกเข้าถึงโดยไม่ได้รับอนุญาต อาจทำให้หลายบัญชีตกอยู่ในความเสี่ยงพร้อมกันได้
อีกหนึ่งประเด็นที่ช่วยเสริมพฤติกรรมการใช้งานดิจิทัลอย่างปลอดภัย คือการใช้งาน Internet และ Social Media อย่างระมัดระวัง ทั้งในบริบทของการทำงานและชีวิตประจำวัน ไม่ว่าจะเป็นการพิจารณาข้อมูลที่เผยแพร่บนช่องทางออนไลน์ การตรวจสอบความน่าเชื่อถือของข้อมูลและ Fake News รวมถึงหลีกเลี่ยงการดาวน์โหลด Free Software หรือไฟล์จากแหล่งที่ไม่น่าเชื่อถือ ซึ่งอาจนำ Malware หรือภัยคุกคามเข้าสู่อุปกรณ์ได้
ข้อมูลบางอย่างที่ดูเหมือนไม่สำคัญเมื่อถูกเผยแพร่เพียงชิ้นเดียว อาจถูกผู้โจมตีนำไปรวบรวมและเชื่อมโยงกับข้อมูลจากแหล่งอื่น เพื่อใช้ในการทำ Social Engineering หรือสร้างการโจมตีที่เจาะจงกับบุคคลและองค์กรได้
นอกจากนี้ การอบรมยังเน้นย้ำถึงความสำคัญของการรักษาความปลอดภัยของบัญชีผู้ใช้งาน โดยไม่ควรใช้ Username และ Password ชุดเดียวกันกับหลายแพลตฟอร์ม เพราะหากข้อมูลจากบัญชีหนึ่งรั่วไหล ผู้โจมตีอาจนำข้อมูลชุดเดียวกันไปทดลองเข้าถึงบัญชีอื่นต่อได้ รวมถึงควรระมัดระวังการบันทึกรหัสผ่านไว้บน Browser หรืออุปกรณ์ โดยเฉพาะอุปกรณ์ที่อาจมีผู้อื่นเข้าถึงหรือใช้งานร่วมกัน
การมีพฤติกรรมการใช้งาน Internet, Social Media และบัญชีออนไลน์อย่างรอบคอบ จึงเป็นอีกหนึ่งพื้นฐานสำคัญที่ช่วยลดโอกาสที่ผู้โจมตีจะใช้ข้อมูลหรือพฤติกรรมของผู้ใช้งานเป็นช่องทางเข้าสู่องค์กร
เรียนรู้ผ่าน Workshop เพื่อเชื่อมโยงกับสถานการณ์จริง
นอกเหนือจากเนื้อหาเชิงความรู้ การอบรมครั้งนี้ยังมีกิจกรรม Workshop เพื่อให้ผู้เข้าอบรมได้ประยุกต์ใช้สิ่งที่เรียนรู้กับสถานการณ์จำลอง เช่น การทดลองวิเคราะห์และแยกแยะว่าอีเมลใดเป็นอีเมลจริงหรืออีเมล Phishing พร้อมพิจารณาสัญญาณเตือนและจุดผิดสังเกตที่อาจพบได้
นอกจากนี้ยังมีการยกตัวอย่างสถานการณ์และรูปแบบการโจมตีที่เกิดขึ้นจริง เพื่อให้ผู้เข้าอบรมเห็นภาพว่าภัยคุกคามสามารถเริ่มต้นได้อย่างไร รวมถึงการตัดสินใจของผู้ใช้งานในแต่ละขั้นตอนสามารถช่วยหยุดหรือลดผลกระทบจากเหตุการณ์ได้อย่างไร
บุคลากรทุกคนที่ใช้งานอีเมล อุปกรณ์ ระบบ หรือข้อมูลขององค์กรล้วนเป็นส่วนหนึ่งของการป้องกันภัยไซเบอร์ การสร้างความเข้าใจและพฤติกรรมการใช้งานที่ถูกต้องจึงช่วยเพิ่มความแข็งแกร่งให้กับการรักษาความปลอดภัยขององค์กรในภาพรวม
BMSP ขอขอบคุณธนาคารเพื่อการส่งออกและนำเข้าแห่งประเทศไทย (EXIM BANK) ที่ให้โอกาส BMSP เป็นผู้ถ่ายทอดและแลกเปลี่ยนองค์ความรู้ด้าน Cybersecurity Awareness แก่บุคลากร
สำหรับองค์กรที่ต้องการยกระดับ Cybersecurity Awareness ให้กับบุคลากร หรือกำลังมองหาแนวทางด้าน Cybersecurity และ IT Managed Services แบบ End-to-End BMSP พร้อมให้คำปรึกษาและร่วมออกแบบแนวทางที่เหมาะสมกับบริบทและความต้องการของแต่ละองค์กร
ติดต่อ BMSP เพื่อปรึกษาเกี่ยวกับ Cybersecurity Awareness, Cybersecurity Solutions และ IT Managed Services สำหรับองค์กรของคุณ