 ไทย
 English
ในปัจจุบัน Security Operations Center (SOC) ต้องรับมือกับข้อมูลด้านความปลอดภัยที่มีปริมาณเพิ่มขึ้นอย่างต่อเนื่อง จากทั้ง Cloud, Identity, Endpoint, API และ Behavioral Telemetry ขณะที่ภัยคุกคามทางไซเบอร์มีความซับซ้อนมากขึ้น และไม่ได้แสดงออกผ่านรูปแบบที่สามารถตรวจจับได้ด้วย Signature หรือกฎแบบเดิมเพียงอย่างเดียว
ความท้าทายจึงไม่ได้อยู่เพียงแค่การตรวจจับภัยคุกคาม แต่รวมถึงการเชื่อมโยงข้อมูลจากหลายแหล่ง การทำความเข้าใจบริบทของเหตุการณ์ การจัดลำดับความสำคัญของความเสี่ยง และการช่วยให้ Security Analyst สามารถ Investigation และ Response ได้อย่างมีประสิทธิภาพ
Table of Contents
Frost & Sullivan คือใคร?
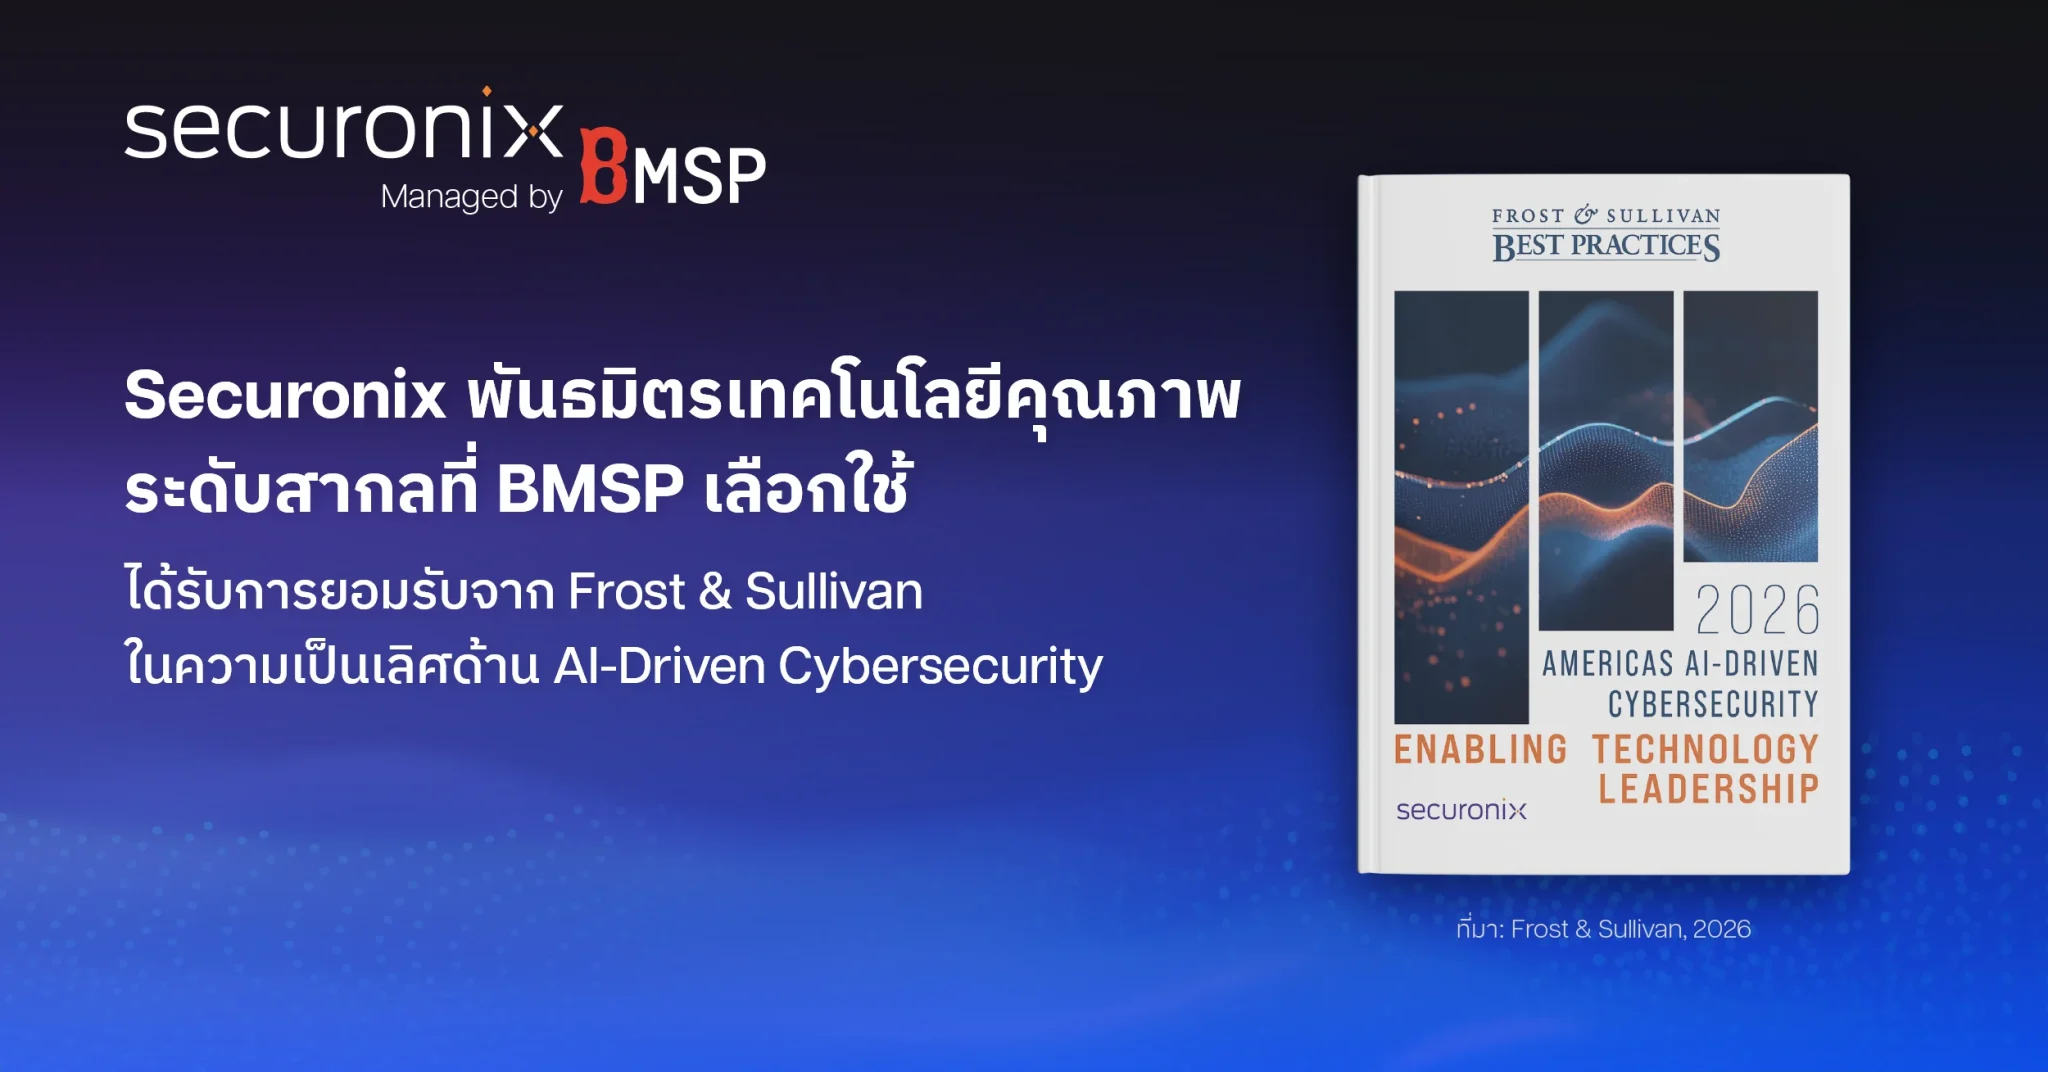
Frost & Sullivan คือบริษัทวิจัยและที่ปรึกษาระดับโลกที่วิเคราะห์ตลาด เทคโนโลยี และแนวโน้มอุตสาหกรรม พร้อมประเมินและยกย่ององค์กรที่มีความโดดเด่นด้านนวัตกรรมและการสร้างคุณค่าให้กับลูกค้า
Frost & Sullivan มองเห็นอะไรจาก Securonix
จากรายงานของ Frost & Sullivan จุดเด่นของ Securonix ไม่ได้อยู่ที่การนำ AI มาใช้ในฐานะเพียง Chatbot หรือ Assistant แต่เป็นการนำ AI เข้าไปอยู่ในกระบวนการทำงานของ SOC โดยตรง
แนวทางดังกล่าวช่วยให้องค์กรสามารถ:
- เร่ง Investigation และ Threat Prioritization
AI-assisted capabilities ช่วยให้ทีม Security สามารถวิเคราะห์ข้อมูลจำนวนมาก เชื่อมโยง Security Signals และให้ความสำคัญกับ Risk ที่ควรได้รับการตรวจสอบได้รวดเร็วยิ่งขึ้น - ลดงานที่ต้องทำซ้ำของ Security Analyst
AI สามารถเข้ามาช่วยในงานอย่าง Data Enrichment, Investigation Preparation, Cross-tool Correlation และ Threat Summarization ทำให้ Analyst มีเวลามากขึ้นสำหรับงานที่ต้องใช้การวิเคราะห์และการตัดสินใจ - รักษา Human Oversight และ Enterprise Governance
Securonix ไม่ได้มุ่งเน้นให้ AI เข้ามาแทนที่ Analyst แต่ใช้แนวทาง Human-Machine Collaboration โดยให้ AI ช่วยจัดการงานที่ทำซ้ำ ขณะที่ Analyst ยังคงมีบทบาทในการกำกับดูแล ใช้ Judgment และตัดสินใจในประเด็นสำคัญ - บริหาร Security Telemetry และต้นทุนได้ดีขึ้น
- เมื่อปริมาณ Telemetry จาก Cloud, Identity, Endpoint และ Hybrid Infrastructure เพิ่มขึ้น องค์กรต้องสร้างสมดุลระหว่าง Visibility กับค่าใช้จ่ายด้าน SIEM และ Storage ซึ่ง Securonix ใช้ Data Pipeline Manager (DPM) เพื่อ Filter, Route และ Prioritize Telemetry ตาม Security Value, Compliance Requirements และ Operational Relevance
- รองรับการขยาย Security Operations ในระดับ Enterprise
การนำ AI เข้ามาช่วยลดงานที่ใช้แรงและเวลาของ Analyst ช่วยเพิ่ม Productivity และ Scalability ของทีม โดยไม่จำเป็นต้องเพิ่ม Operational Overhead ในสัดส่วนเดียวกัน
แนวคิดสำคัญคือการนำ AI เข้ามาช่วยเพิ่มประสิทธิภาพของกระบวนการ Security Operations ตั้งแต่การวิเคราะห์ข้อมูล การ Investigation ไปจนถึงการจัดลำดับความสำคัญของภัยคุกคาม
Securonix กับการยกระดับ Security Operations

Securonix มุ่งพัฒนา Security Operations ให้สามารถรับมือกับปริมาณข้อมูลและความซับซ้อนของภัยคุกคามที่เพิ่มขึ้น โดยนำ AI-assisted capabilities เข้าไปอยู่ใน Workflow ที่ Security Analyst ใช้งานจริง
จากรายงานของ Frost & Sullivan แนวทางดังกล่าวครอบคลุมทั้ง Investigation, Alert Enrichment, Threat Prioritization, Insider Threat Analysis และ Analyst Decision Support ทำให้ AI กลายเป็นส่วนหนึ่งของ Operational Workflow ของ SOC
1. ช่วยลดภาระจาก Alert และงานที่ต้องทำซ้ำ
Security Analyst ต้องใช้เวลาไม่น้อยกับงานที่มีลักษณะซ้ำ ๆ เช่น การ Enrich ข้อมูล การตรวจสอบข้อมูลจากหลาย Console การเตรียมข้อมูลสำหรับ Investigation และการจัดทำ Threat Summary
Securonix นำ AI เข้ามาช่วยลดภาระเหล่านี้ เพื่อให้ Analyst สามารถเปลี่ยนจากการใช้เวลากับงาน Manual ไปสู่การให้ความสำคัญกับ Investigation, Threat Analysis และ Response ที่มีมูลค่ามากกว่า
2. เพิ่มประสิทธิภาพในการ Threat Investigation
ภัยคุกคามในปัจจุบันอาจไม่ได้เกิดขึ้นจาก Event เดียวที่มีความผิดปกติอย่างชัดเจน แต่สามารถเกิดจาก Weak Signals หลายรายการที่เชื่อมโยงกันตามเวลาและพฤติกรรม
Frost & Sullivan ระบุว่า Modern Security Operations จำเป็นต้องสามารถเชื่อมโยง Weak Signals, ทำความเข้าใจ Context ระหว่าง Entities และช่วยให้ทีม Security มองเห็น Risk ก่อนที่เหตุการณ์จะพัฒนาไปเป็น Incident ที่ชัดเจน
แนวทางของ Securonix จึงมุ่งนำ AI และ Behavioral Analytics เข้ามาช่วยสนับสนุนการ Investigation และการตัดสินใจของ Analyst เพื่อให้สามารถวิเคราะห์เหตุการณ์ได้รวดเร็วและมีบริบทมากขึ้น
3. เพิ่ม Productivity ของทีม SOC
หนึ่งในจุดที่ Frost & Sullivan ให้ความสำคัญกับ Securonix คือการนำ AI มาใช้เพื่อแก้ปัญหาด้าน Operational Efficiency ของ SOC
แทนที่จะมอง AI เป็นเพียงเครื่องมือสำหรับ Detection Securonix ให้ความสำคัญกับการลดขั้นตอนที่สร้างภาระให้กับ Analyst เช่น Alert Enrichment, Investigative Preparation, Multi-tool Correlation และ Executive-level Threat Summarization
ผลลัพธ์ที่ต้องการคือการลดเวลาที่ใช้กับงาน Routine และเพิ่มเวลาที่ Analyst สามารถใช้กับงานที่ต้องอาศัยการวิเคราะห์และประสบการณ์
4. บริหาร Security Telemetry และต้นทุน
เมื่อองค์กรมีการใช้งาน Cloud, Identity, Endpoint และระบบ Hybrid มากขึ้น ปริมาณ Security Telemetry ก็เพิ่มขึ้นตามไปด้วย ความท้าทายขององค์กรจึงไม่ได้มีเพียงเรื่อง Visibility แต่ยังรวมถึงต้นทุนของ SIEM และ Storage
Securonix ใช้ Data Pipeline Manager (DPM) เพื่อช่วย Filter, Route และ Prioritize Telemetry ตาม Security Value, Compliance Requirements และ Operational Relevance โดยสามารถเก็บข้อมูลที่มีคุณค่าต่อการวิเคราะห์ไว้ในระดับที่เหมาะสม พร้อมบริหารข้อมูลบางส่วนผ่าน Tier ที่มีต้นทุนต่ำกว่า
แนวทางนี้ช่วยให้องค์กรสามารถขยาย Security Visibility ได้ โดยยังคำนึงถึงความคุ้มค่าและความสามารถในการคาดการณ์ต้นทุน
5. AI ที่ยังอยู่ภายใต้ Human Oversight
Securonix ใช้แนวทางที่ให้ AI ช่วยสนับสนุนงานที่ทำซ้ำหรือใช้เวลามาก ขณะที่ Analyst ยังคงมีหน้าที่ในการกำกับดูแล ใช้ Judgment และตัดสินใจในประเด็นสำคัญ
Frost & Sullivan ระบุว่าอนาคตของ SOC ไม่ได้มุ่งไปสู่ Fully Autonomous Operations แต่เป็นการทำงานร่วมกันระหว่างมนุษย์และ AI โดยมี Governance และ Human Oversight เป็นองค์ประกอบสำคัญ
ทำไมองค์กรควรพิจารณา Securonix
สำหรับองค์กรที่ต้องการยกระดับ Security Operations การเลือก Security Platform ไม่ควรพิจารณาเพียงความสามารถในการตรวจจับภัยคุกคาม แต่ควรมองถึงประสิทธิภาพของกระบวนการทำงานโดยรวม ตั้งแต่การจัดการข้อมูล การตรวจจับ การ Investigation การจัดลำดับความสำคัญ ไปจนถึงการ Response
Securonix มีแนวทางที่นำ AI-assisted capabilities เข้ามาช่วยใน Core SOC Workflows เพื่อ:
- เพิ่มความรวดเร็วในการ Investigation และ Threat Prioritization
- ลดงาน Manual และ Repetitive Tasks ของ Security Analyst
- เพิ่ม Analyst Productivity และ Operational Efficiency
- ช่วยจัดการ Security Telemetry และควบคุมต้นทุน
- รองรับการขยาย Security Operations ในระดับ Enterprise
- นำ AI มาใช้งานภายใต้ Human Oversight และ Enterprise Governance
นอกจากนี้ Securonix ยังได้รับการยอมรับจาก Gartner ในตลาด SIEM โดยได้รับการจัดให้อยู่ในกลุ่ม Leader ของ 2025 Gartner Magic Quadrant for Security Information and Event Management (SIEM) เป็นครั้งที่ 6 ติดต่อกัน โดย Gartner ประเมินผู้ให้บริการจากเกณฑ์สำคัญอย่าง Ability to Execute และ Completeness of Vision
ก่อนหน้านี้ Securonix ยังได้รับการจัดให้อยู่ในกลุ่ม Customers’ Choice ใน 2024 Gartner Peer Insights “Voice of the Customer” for SIEM ซึ่งเป็นอีกหนึ่งข้อมูลที่สะท้อนการรับรู้จากผู้ใช้งานควบคู่ไปกับการประเมินจากนักวิเคราะห์อุตสาหกรรม
การได้รับการยอมรับจากทั้ง Frost & Sullivan และ Gartner ช่วยสะท้อนภาพของ Securonix ในฐานะหนึ่งในแพลตฟอร์มที่มุ่งพัฒนา Security Operations ให้รองรับทั้ง AI, การจัดการข้อมูล, ประสิทธิภาพของทีม และการใช้งานในระดับ Enterprise
นอกจากนี้ Securonix ยังให้ความสำคัญกับ Data Governance และการรักษาความปลอดภัยของข้อมูลในสภาพแวดล้อม Cloud โดยมีการลงทุนด้าน Sovereign AI Controls, Customer-level Data Isolation และ Cryptographic Separation เพื่อรองรับการใช้งาน AI ในระดับองค์กร
ยกระดับความปลอดภัยองค์กรด้วย Securonix Managed by BMSP
BMSP ให้ความสำคัญกับการเลือกเทคโนโลยีด้าน Cybersecurity ที่มีคุณภาพ มาตรฐาน และการยอมรับในระดับสากล มานำเสนอและให้บริการแก่ลูกค้า เราอยาก้ให้ลูกค้าได้รับ Best-in-Class Technology ที่สามารถตอบโจทย์การใช้งานจริงและยอมรับความท้าทายด้าน Cybersecurity ที่มีความซับซ้อนมากขึ้น BMSP จึงเลือก Securonix มาพันธมิตรทางเทคโนโลยีเพื่อส่งมอบบริการที่ดีและมีคุณภาพให้กับลูกค้า การได้รับการยอมรับของ Securonix ครั้งนี้จึงเป็นการสร้างความมั่นใจให้กับลูกค้าได้ว่าจะได้บริการที่ดีและมีประสิทธิภาพจาก BMSP
สำหรับองค์กรที่ต้องการนำ Securonix มาใช้เพื่อยกระดับ Security Operations แต่ต้องการทีมผู้เชี่ยวชาญช่วยดูแล Securonix Managed by BMSP คือบริการที่ช่วยให้องค์กรสามารถนำศักยภาพของ Securonix มาใช้งานได้อย่างมีประสิทธิภาพ พร้อมทีม BMSP ที่ช่วยดูแลการดำเนินงาน ลดภาระของทีม IT และ Security ภายในองค์กร และช่วยให้องค์กรสามารถมุ่งเน้นไปที่การรับมือกับภัยคุกคามและภารกิจสำคัญทางธุรกิจได้มากขึ้น
สนใจ Securonix Managed by BMSP ติดต่อ BMSP เพื่อพูดคุยและสอบถามรายละเอียดบริการเพิ่มเติม