 ไทย
 English
ข้อมูลสำคัญขององค์กร ไม่ว่าจะเป็นไฟล์งาน ฐานข้อมูล ข้อมูลลูกค้า หรือข้อมูลจากระบบที่ใช้ในการดำเนินธุรกิจ ล้วนมีบทบาทต่อการทำงานในแต่ละวัน หากข้อมูลสูญหายจากความผิดพลาดของผู้ใช้งาน อุปกรณ์เสียหาย หรือภัยคุกคามทางไซเบอร์ ก็อาจส่งผลกระทบต่อการดำเนินงานขององค์กรได้
หนึ่งในแนวทางพื้นฐานที่ช่วยลดความเสี่ยงดังกล่าวคือ กฎ 3-2-1 Backup Rule ซึ่งช่วยให้องค์กรวางโครงสร้างการสำรองข้อมูลได้อย่างเป็นระบบ และเพิ่มโอกาสในการกู้คืนข้อมูลเมื่อเกิดเหตุไม่คาดคิด
Table of Contents
แนวคิด 3-2-1 Backup Rule ในรูปแบบที่รู้จักกันในปัจจุบันได้รับการเผยแพร่โดย Peter Krogh ช่างภาพและผู้เชี่ยวชาญด้าน Digital Asset Management ซึ่งนำแนวทางการสำรองข้อมูลมาสรุปให้อยู่ในรูปแบบ 3-2-1 ที่เข้าใจและจดจำได้ง่าย ผ่านหนังสือ The DAM Book: Digital Asset Management for Photographers ที่ตีพิมพ์ครั้งแรกในปี 2005
แม้หลักการเรื่องการมีข้อมูลสำรองหลายชุดและการเก็บสำเนาไว้นอกสถานที่จะมีการใช้งานมาก่อนแล้ว แต่สูตร 3-2-1 ช่วยทำให้แนวทางเหล่านี้เป็นระบบและสามารถนำไปประยุกต์ใช้ได้ง่าย จนต่อมากลายเป็นหนึ่งในแนวทางพื้นฐานด้านการสำรองข้อมูลที่ใช้กันอย่างแพร่หลาย
กฎ 3-2-1 Backup Rule คืออะไร?
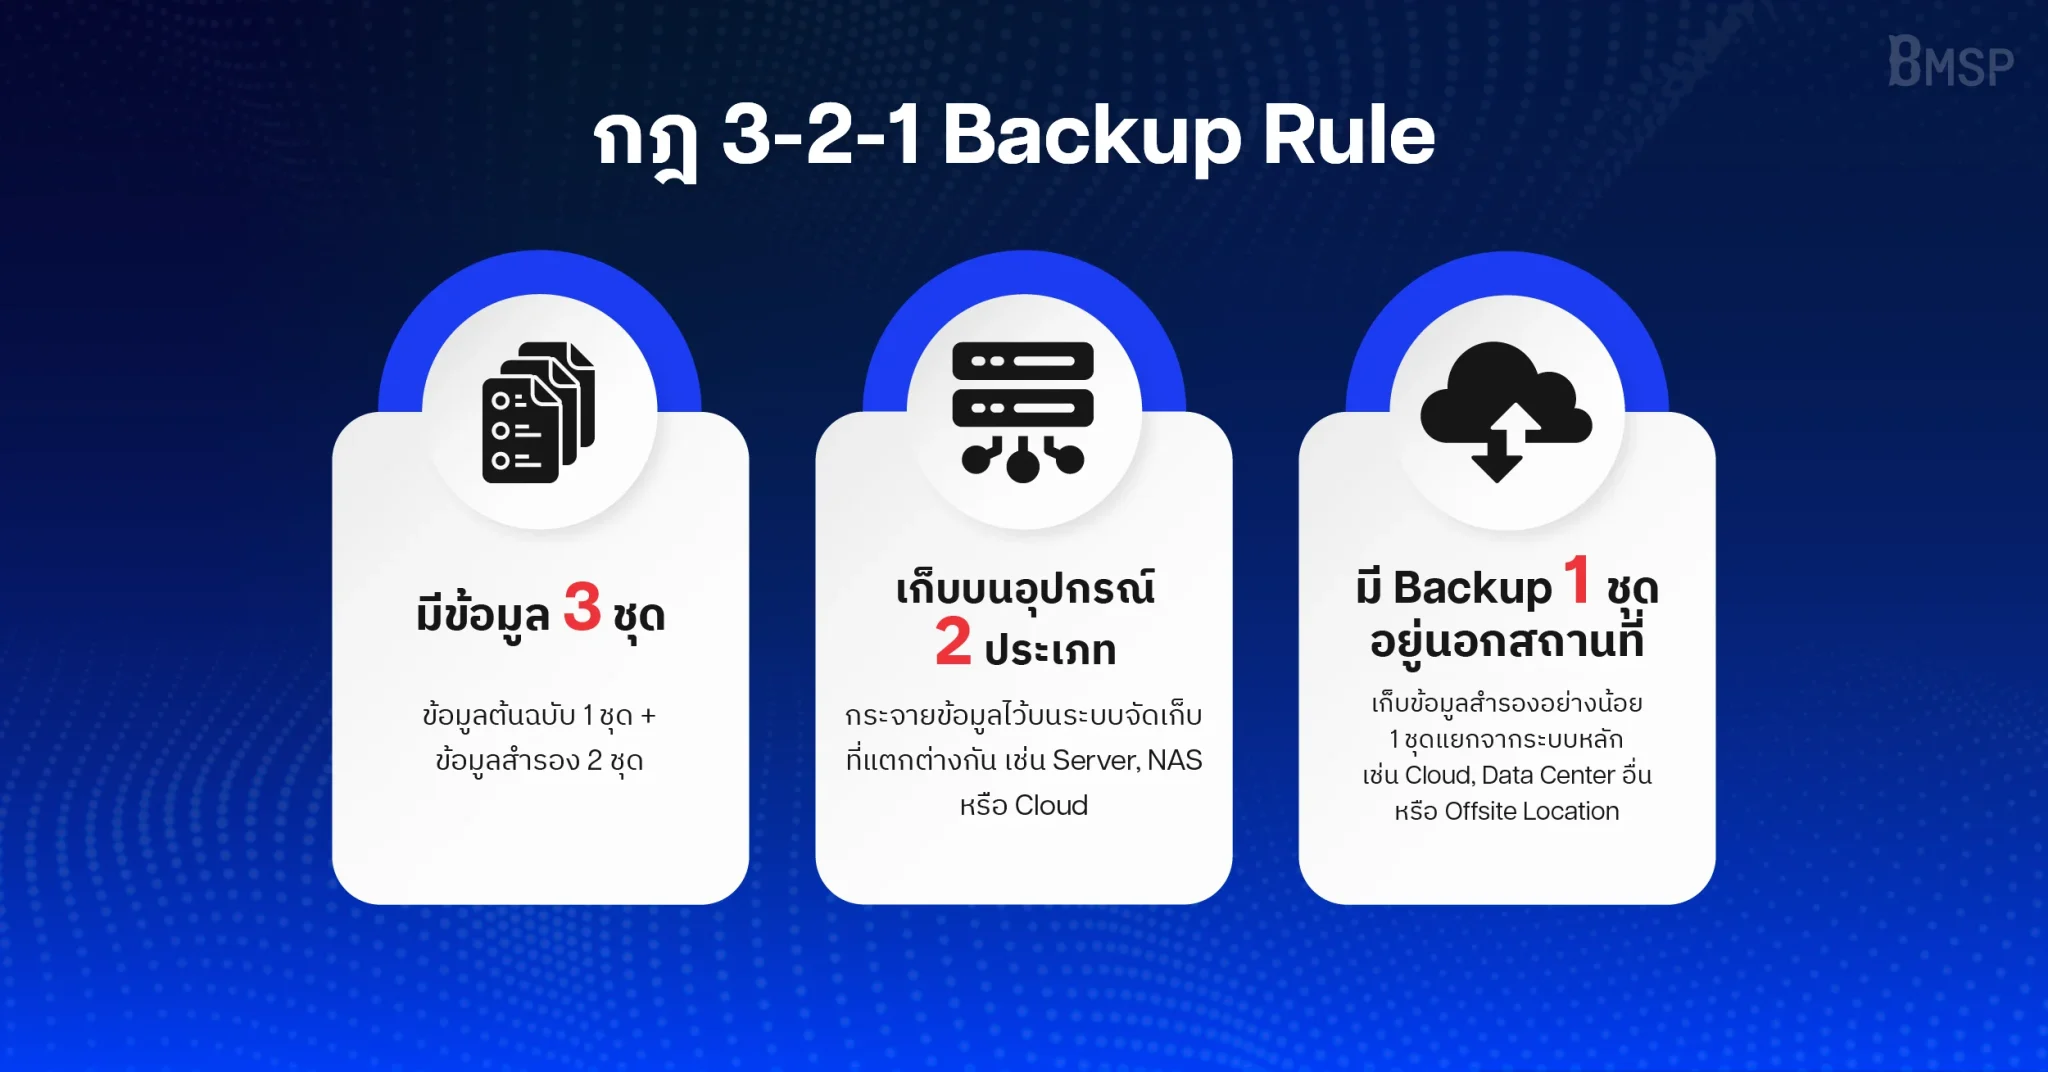
3-2-1 Backup Rule เป็นแนวทางพื้นฐานในการจัดเก็บข้อมูลสำรอง โดยมีหลักการสำคัญ 3 ข้อ ได้แก่
- มีข้อมูลทั้งหมดอย่างน้อย3 ชุด
- จัดเก็บข้อมูลบนสื่อหรือระบบจัดเก็บอย่างน้อย2 ประเภท
- มีข้อมูลสำรองอย่างน้อย1 ชุดอยู่นอกสถานที่
แนวคิดนี้ช่วยกระจายความเสี่ยง ไม่ให้ข้อมูลทั้งหมดขึ้นอยู่กับอุปกรณ์ ระบบ หรือสถานที่เพียงจุดเดียว
3 – เก็บข้อมูลสำคัญไว้ทั้งหมด 3 ชุด
ข้อมูล 3 ชุดประกอบด้วยข้อมูลต้นฉบับที่กำลังใช้งาน 1 ชุด และข้อมูลสำรองอีก 2 ชุด
การมีข้อมูลสำรองมากกว่าหนึ่งชุดช่วยลดความเสี่ยงในกรณีที่ Backup ชุดใดชุดหนึ่งเกิดความเสียหาย ไฟล์ไม่สมบูรณ์ ถูกลบโดยไม่ตั้งใจ หรือได้รับผลกระทบจาก Malware
สิ่งสำคัญคือข้อมูลแต่ละชุดควรเป็นสำเนาที่แยกจากกัน และสามารถนำมาใช้กู้คืนได้เมื่อจำเป็น
2 – จัดเก็บข้อมูลบนสื่อหรือระบบอย่างน้อย 2 ประเภท
หากข้อมูลทั้งหมดอยู่บนสื่อหรือระบบประเภทเดียวกัน ปัญหาที่เกิดขึ้นกับระบบนั้นอาจส่งผลกระทบต่อข้อมูลหลายชุดพร้อมกัน
องค์กรจึงควรกระจายข้อมูลสำรองไปยังสื่อหรือระบบจัดเก็บที่แตกต่างกัน เช่น
- Server หรือ Storage ภายในองค์กร
- External Storage
- Network Attached Storage (NAS)
- Cloud Backup
- Storage หรือ Data Center อีกแห่งหนึ่ง
การใช้ระบบจัดเก็บมากกว่าหนึ่งประเภทช่วยลดการพึ่งพาโครงสร้างพื้นฐานเพียงรูปแบบเดียว
1 – มีข้อมูลสำรองอย่างน้อย 1 ชุดอยู่นอกสถานที่
Offsite Backup คือข้อมูลสำรองที่จัดเก็บแยกจากสถานที่ของระบบหลัก
หาก Server และ Backup ทั้งหมดอยู่ในสำนักงานหรือ Data Center เดียวกัน เหตุการณ์อย่างไฟไหม้ น้ำท่วม ไฟฟ้าลัดวงจร หรือการโจรกรรม อาจสร้างความเสียหายต่อข้อมูลทุกชุดพร้อมกันได้
Offsite Backup อาจจัดเก็บอยู่บน Cloud Backup, Data Center อีกแห่งหนึ่ง หรือสถานที่ที่แยกจากระบบหลัก โดยควรพิจารณาแยกทั้งสถานที่ บัญชีผู้ใช้งาน และสิทธิ์การเข้าถึงอย่างเหมาะสม
ตัวอย่างการใช้กฎ 3-2-1 ในองค์กร
องค์กรสามารถนำหลัก 3-2-1 มาประยุกต์ใช้กับไฟล์งาน ฐานข้อมูล และข้อมูลสำคัญได้ เช่น
- ข้อมูลชุดที่ 1:ข้อมูลต้นฉบับที่ใช้งานอยู่บน Server หลัก
- ข้อมูลชุดที่ 2:Backup อัตโนมัติบน NAS หรือระบบจัดเก็บอีกชุดภายในองค์กร
- ข้อมูลชุดที่ 3:Backup ที่เข้ารหัสและจัดเก็บบน Cloud ซึ่งแยกจากสถานที่ของระบบหลัก
โครงสร้างลักษณะนี้ช่วยลดผลกระทบจากเหตุการณ์ต่าง ๆ เช่น Server เสียหาย ระบบจัดเก็บมีปัญหา บัญชีถูกโจมตี หรือ Malware เข้ารหัสข้อมูลภายในเครือข่าย
นอกจากนี้ ไม่ควรให้ข้อมูลทุกชุดขึ้นอยู่กับบัญชี รหัสผ่าน หรือผู้ให้บริการรายเดียวกันทั้งหมด เพราะหากจุดดังกล่าวถูกโจมตี ผู้ไม่หวังดีอาจเข้าถึงทั้งข้อมูลต้นฉบับและ Backup ได้พร้อมกัน
ข้อมูลใดขององค์กรที่ควรสำรอง?
การวางแผน Backup ควรเริ่มจากการระบุว่า ข้อมูลใดมีความสำคัญต่อการดำเนินงาน และข้อมูลใดจำเป็นต่อการนำระบบกลับมาใช้งานหลังเกิดเหตุ
ข้อมูลที่ควรพิจารณาสำรอง เช่น
- ไฟล์งานและเอกสารสำคัญที่ใช้ในการดำเนินธุรกิจ
- ฐานข้อมูลของระบบงานเช่น ข้อมูลลูกค้า ข้อมูลสินค้า คำสั่งซื้อ และรายการธุรกรรม
- รูปภาพ วิดีโอ และไฟล์อื่น ๆที่จัดเก็บอยู่ในระบบ
- ไฟล์ Configuration และการตั้งค่าระบบ
- Source Code และ Scriptของระบบที่องค์กรพัฒนาหรือใช้งาน
- ข้อมูลและการตั้งค่าที่เกี่ยวข้องกับระบบภายนอก
โดยเฉพาะระบบที่ข้อมูลเปลี่ยนแปลงตลอดเวลา ไม่ควรสำรองเฉพาะไฟล์เพียงอย่างเดียว แต่ต้องตรวจสอบให้แน่ใจว่าฐานข้อมูลและองค์ประกอบที่จำเป็นต่อการกู้คืนระบบได้รับการสำรองครบถ้วนด้วย
ผู้ให้บริการมีระบบ Backup แล้ว องค์กรยังต้องสำรองเองหรือไม่?
บริการ Cloud หรือระบบที่องค์กรใช้งานอาจมี Backup จากผู้ให้บริการอยู่แล้ว แต่ไม่ควรถือว่าบริการดังกล่าวสามารถครอบคลุมทุกเหตุการณ์ได้ทั้งหมด
องค์กรควรตรวจสอบรายละเอียด เช่น
- Backup มีความถี่เพียงใด
- เก็บข้อมูลย้อนหลังนานแค่ไหน
- สามารถกู้คืนไฟล์หรือฐานข้อมูลแยกส่วนได้หรือไม่
- Backup ถูกจัดเก็บแยกจากระบบหลักหรือไม่
- มีค่าใช้จ่ายหรือข้อจำกัดในการกู้คืนหรือไม่
- หากไม่สามารถเข้าถึงบัญชีหลัก ยังสามารถเข้าถึง Backup ได้หรือไม่
Backup ของผู้ให้บริการสามารถเป็นหนึ่งในชุดข้อมูลตามหลัก 3-2-1 ได้ แต่ควรมี Backup อีกชุดที่องค์กรสามารถควบคุมและเข้าถึงได้ โดยไม่พึ่งพาผู้ให้บริการเพียงรายเดียว
ควรสำรองข้อมูลบ่อยแค่ไหน?
ไม่มีความถี่ในการ Backup แบบเดียวที่เหมาะกับทุกองค์กร เพราะขึ้นอยู่กับความสำคัญและอัตราการเปลี่ยนแปลงของข้อมูล
ข้อมูลที่มีการเปลี่ยนแปลงไม่บ่อยอาจสำรองเป็นรายวันหรือรายสัปดาห์ ขณะที่ระบบซึ่งมีข้อมูลลูกค้า คำสั่งซื้อ หรือรายการธุรกรรมเกิดขึ้นอย่างต่อเนื่อง อาจต้องสำรองทุกชั่วโมงหรือถี่กว่านั้น
ก่อนกำหนดตาราง Backup องค์กรควรตอบคำถามสำคัญ 2 ข้อ
- หากระบบมีปัญหา ธุรกิจสามารถยอมรับการสูญเสียข้อมูลย้อนหลังได้กี่ชั่วโมง? (RPO)
- หลังเกิดเหตุ ธุรกิจต้องกลับมาดำเนินงานได้ภายในระยะเวลาเท่าไร? (RTO)
คำตอบของสองคำถามนี้ช่วยให้องค์กรกำหนดความถี่ในการ Backup และวางแนวทางการกู้คืนให้สอดคล้องกับผลกระทบที่ธุรกิจยอมรับได้
Backup ที่ไม่เคยทดสอบ อาจยังไม่ใช่ Backup ที่พร้อมใช้งาน
การที่ระบบแสดงข้อความว่า Backup Completed ข้อมูลก็สามารถสูญหายได้ ไฟล์สำรองอาจไม่สมบูรณ์ ฐานข้อมูลอาจมีข้อผิดพลาด หรือข้อมูลบางส่วนที่จำเป็นต่อระบบอาจไม่ได้ถูกสำรองไว้
องค์กรจึงควรทดลอง Restore เป็นระยะ และตรวจสอบว่า
- ไฟล์และฐานข้อมูลสามารถนำกลับมาใช้งานได้จริง
- ระบบและ Application ที่เกี่ยวข้องสามารถกลับมาทำงานได้
- มีบัญชี สิทธิ์การเข้าถึง และข้อมูลที่จำเป็นต่อการกู้คืนครบถ้วน
- มีการบันทึกขั้นตอน Recovery และกำหนดผู้รับผิดชอบชัดเจน
- สามารถกู้คืนระบบได้ภายในระยะเวลาที่ธุรกิจต้องการ
การทดสอบ Restore ทำให้องค์กรเห็นข้อจำกัดของแผน Backup ก่อนเกิดเหตุจริง และช่วยให้สามารถปรับปรุงกระบวนการRecovery ได้ล่วงหน้า
ยกระดับจาก 3-2-1 สู่กฎ 3-2-1-1-0
สำหรับองค์กรที่ต้องการเพิ่มระดับการปกป้องข้อมูล สามารถต่อยอดจาก 3-2-1 เป็นแนวคิด 3-2-1-1-0 ได้ โดยประกอบด้วย
- 3ชุดของข้อมูล
- 2ประเภทของสื่อหรือระบบจัดเก็บ
- 1ชุดอยู่นอกสถานที่
- 1ชุดเป็น Offline Backup หรือ Immutable Backup
- 0การไม่มี Error เมื่อทำการกู้คืนข้อมูล
Immutable Backup คือข้อมูลสำรองที่ไม่สามารถแก้ไขหรือลบได้ภายในระยะเวลาที่กำหนด ช่วยเพิ่มการป้องกันในกรณีที่บัญชีผู้ดูแลระบบถูกเข้าถึง หรือเกิดการโจมตีที่พยายามลบ Backup ก่อนสร้างความเสียหายต่อระบบหลัก
แนวคิดนี้ช่วยเพิ่มความพร้อมในการรับมือกับภัยคุกคามอย่าง Ransomware และเหตุการณ์ที่ Backup อาจถูกโจมตีไปพร้อมกับข้อมูลต้นฉบับ
- 3-2-1-1-0 Backup Strategy คืออะไร? ยกระดับการปกป้องข้อมูลให้พร้อมรับ Ransomware
สรุปสาระสำคัญ
3-2-1 Backup Rule เป็นแนวทางพื้นฐานที่ช่วยให้องค์กรลดการพึ่งพาข้อมูลหรือระบบเพียงจุดเดียว ด้วยการมี ข้อมูล 3 ชุด จัดเก็บบนสื่อหรือระบบอย่างน้อย 2 ประเภท และมี Backup 1 ชุดอยู่นอกสถานที่
แต่สิ่งสำคัญของการ Backup คือเมื่อเกิดเหตุ องค์กรต้องสามารถนำข้อมูลเหล่านั้นกลับมาใช้และดำเนินธุรกิจต่อได้ภายในระยะเวลาที่เหมาะสม
วางระบบ Backup และ Recovery ให้มีประสิทธิภาพและเหมาะกับองค์กร ด้วยโซลูชันจากBMSP
การนำหลัก 3-2-1 ไปใช้งานจริงจำเป็นต้องพิจารณาทั้งประเภทของข้อมูล ความถี่ในการสำรอง ระยะเวลาที่ต้องการเก็บย้อนหลัง และแนวทางการกู้คืนให้สอดคล้องกับระบบของแต่ละองค์กร
BMSP มีโซลูชันด้าน Backup และ Disaster Recovery สำหรับองค์กร ช่วยสำรองและกู้คืนข้อมูล รวมถึงการสำรองข้อมูลในสภาพแวดล้อม Cloud เพื่อช่วยให้องค์กรจัดการและปกป้องข้อมูลสำคัญได้อย่างเป็นระบบ
หากองค์กรยังไม่แน่ใจว่าระบบ Backup ในปัจจุบันครอบคลุมข้อมูลสำคัญเพียงพอหรือสามารถกู้คืนได้ตามความต้องการของธุรกิจ ติดต่อ BMSP เพื่อประเมินความพร้อมและวางแนวทาง Backup และ Disaster Recovery ให้เหมาะสมกับระบบและลักษณะการใช้งานขององค์กร